
Une question sans bonne réponse
Jusqu'ici, deux réponses s'offraient à la personne concernée, et aucune n'était satisfaisante. Refaire une analyse forensique complète à intervalles réguliers : c'est la méthode la plus sûre, mais elle est lourde pour un suivi dans la durée. Ou installer une application de sécurité et s'y fier : c'est utile, mais une application signale, elle ne décide pas. Ses alertes arrivent sur l'écran de quelqu'un qui n'a ni le temps ni les repères pour les trier. Une alerte que personne ne lit ne protège de rien.
Le constat vaut aussi pour les organisations. Beaucoup supervisent leurs serveurs et leurs postes de travail, rarement les téléphones de leurs équipes. C'est pourtant là que se trouvent les messageries, les codes de validation bancaire et l'accès à la messagerie professionnelle, et donc là que se concentrent les tentatives d'intrusion : liens de phishing reçus par SMS, applications malveillantes, logiciels de surveillance installés à l'insu de l'utilisateur.
Ce que fait le Mobile SOC
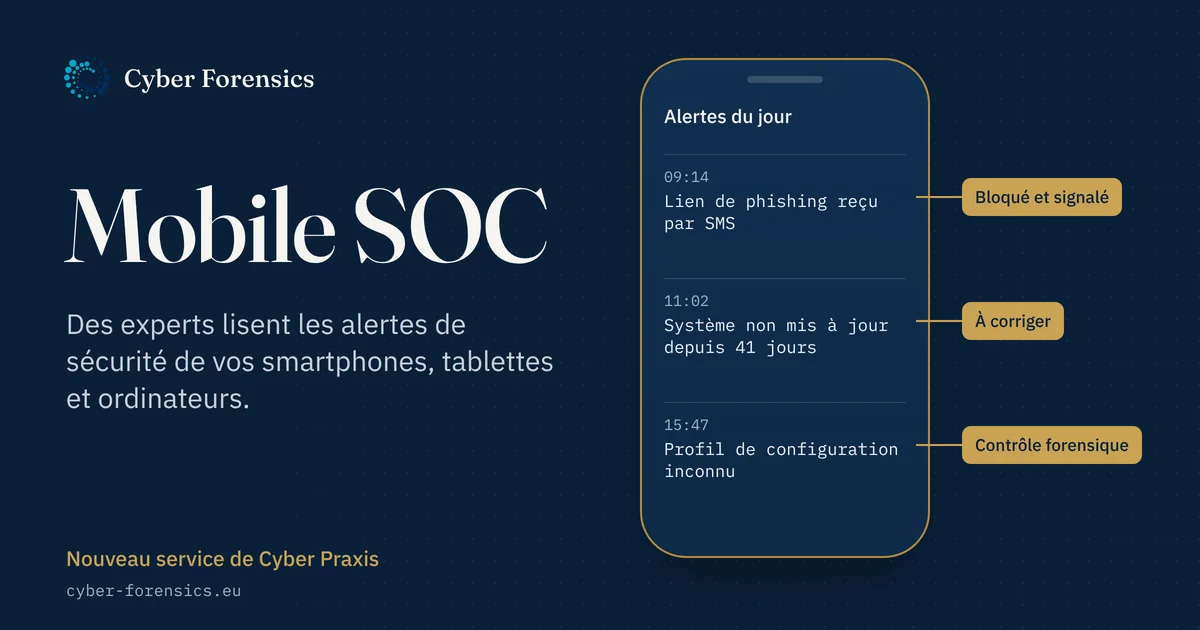
Un SOC (Security Operations Center, centre de supervision de la sécurité) reçoit les alertes de sécurité d'un parc informatique et décide de ce qu'il faut en faire. Le Mobile SOC applique ce principe aux appareils que l'on emporte partout : smartphones, tablettes et ordinateurs portables. Il repose sur quatre éléments.
Un agent de protection est installé sur chaque appareil. Il signale les applications à risque, les liens de phishing, les réseaux Wi-Fi suspects, un système qui n'est plus à jour ou une protection désactivée. Ses alertes arrivent chez nous : un analyste les examine aux horaires prévus par le niveau de service convenu, écarte les fausses alertes et dit en clair ce qu'il faut faire.
Un contrôle forensique a lieu à intervalles réguliers, par exemple chaque trimestre. C'est le complément indispensable de l'agent, car certains logiciels espions sont conçus pour échapper aux protections installées sur l'appareil. Nous y recherchons des indicateurs de compromission connus, des profils de configuration inattendus et des accès à distance inexpliqués.
Un rapport mensuel fait le point : alertes reçues et suites données, mises à jour en retard, vulnérabilités publiées qui concernent les modèles et les versions utilisés. Il est écrit pour être lu par une direction, un DPO ou un particulier.
Enfin, si une alerte se confirme, une intervention suit, avec la méthode de nos expertises : contenir l'incident sans détruire ce qui peut servir de preuve, puis conserver les éléments utiles avec une copie, une empreinte cryptographique et une chaîne de garde documentée. Ils restent ainsi exploitables ; leur valeur probante relève du juge.
Une limite que nous tenons
Mal employé, un outil de sécurité installé sur un téléphone peut devenir un outil de surveillance. Nous traçons donc la limite clairement : le Mobile SOC protège un appareil pour la personne qui l'utilise. Nous ne consultons pas le contenu des messages, des photos ou des e-mails, sauf si une trace suspecte relevée lors d'un contrôle l'exige. Nous ne géolocalisons personne. Et nous n'installons jamais rien à l'insu de quelqu'un : c'est exactement ce que font les logiciels que nous recherchons.
En entreprise, le déploiement se prépare avec le DPO : information préalable des collaborateurs, finalité limitée à la sécurité et, pour un appareil personnel, accord du collaborateur. En Belgique, le RGPD s'applique, ainsi que, pour les employeurs du secteur privé, la CCT n° 81 relative au contrôle des données de communication électroniques en réseau. En France, les salariés doivent être informés au préalable et, à partir de 50 salariés, le CSE doit être consulté.
Aucun outil ne détecte tout. Le Mobile SOC réduit le risque, il ne le supprime pas, et chaque rapport dit ce qui a été vérifié et ce qui ne l'a pas été.
À retenir
La sécurité d'un smartphone ne se règle pas en une fois. Une analyse ponctuelle établit l'état d'un appareil à une date donnée ; la protection dans la durée suppose un agent sur l'appareil, un regard humain sur ses alertes et un contrôle forensique régulier. C'est cette combinaison que propose le Mobile SOC, aux particuliers après un incident, aux organisations et aux profils exposés.
Le service est proposé sur devis, en Belgique et en France : le détail figure sur la page Mobile SOC.
Par Jean-Pierre Heymans, inscrit au registre national belge des experts judiciaires (EXP2018610).