
Eine Frage ohne gute Antwort
Bisher hatte die betroffene Person zwei Möglichkeiten, und keine war befriedigend. In regelmäßigen Abständen eine vollständige forensische Analyse wiederholen: die zuverlässigste Methode, aber aufwendig für eine dauerhafte Begleitung. Oder eine Sicherheits-App installieren und sich darauf verlassen: Das hilft, aber eine App meldet, sie entscheidet nicht. Ihre Warnungen landen auf dem Bildschirm von jemandem, der weder die Zeit noch die Anhaltspunkte hat, sie einzuordnen. Eine Warnung, die niemand liest, schützt vor nichts.
Für Organisationen gilt dasselbe. Viele überwachen ihre Server und Arbeitsplätze, selten aber die Telefone ihrer Teams. Dabei liegen gerade dort Messenger, Bestätigungscodes der Bank und der Zugang zum dienstlichen Postfach — und damit bündeln sich dort die Einbruchsversuche: per SMS empfangene Phishing-Links, schädliche Apps, ohne Wissen des Nutzers installierte Überwachungssoftware.
Was der Mobile SOC leistet
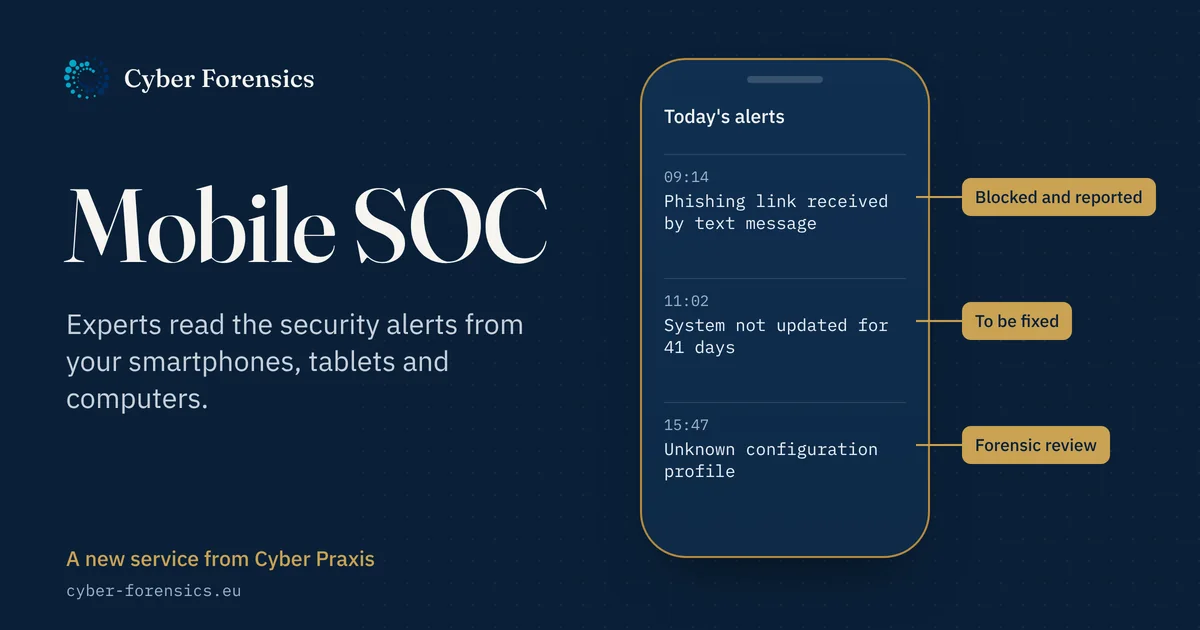
Ein SOC (Security Operations Centre) empfängt die Sicherheitswarnungen einer IT-Umgebung und entscheidet, was damit geschieht. Der Mobile SOC wendet dieses Prinzip auf die Geräte an, die man überallhin mitnimmt: Smartphones, Tablets und Laptops. Er beruht auf vier Elementen.
Ein Schutzagent wird auf jedem Gerät installiert. Er meldet riskante Apps, Phishing-Links, verdächtige WLAN-Netze, ein nicht mehr aktuelles System oder deaktivierte Sicherheitsfunktionen. Seine Warnungen gehen an uns: Ein Analyst prüft sie zu den im vereinbarten Servicelevel festgelegten Zeiten, sortiert Fehlalarme aus und sagt klar, was zu tun ist.
Eine forensische Kontrolle findet in regelmäßigen Abständen statt, zum Beispiel vierteljährlich. Sie ist die unverzichtbare Ergänzung zum Agenten, weil manche Spyware so gebaut ist, dass sie den Schutzmechanismen auf dem Gerät entgeht. Wir suchen nach bekannten Kompromittierungsindikatoren, unerwarteten Konfigurationsprofilen und unerklärlichen Fernzugriffen.
Ein Monatsbericht zieht Bilanz: eingegangene Warnungen und ihre Behandlung, ausstehende Updates, veröffentlichte Schwachstellen der verwendeten Modelle und Versionen. Er richtet sich an Geschäftsleitung, Datenschutzbeauftragte oder Privatpersonen.
Bestätigt sich schließlich eine Warnung, folgt ein Eingreifen nach der Methode unserer Gutachten: den Vorfall eindämmen, ohne zu zerstören, was als Beweis dienen kann, dann die relevanten Elemente mit Kopie, kryptografischem Hashwert und dokumentierter Beweismittelkette sichern. Sie bleiben so verwertbar; ihre Beweiskraft würdigt das Gericht.
Eine Grenze, die wir halten
Falsch eingesetzt, kann ein Sicherheitswerkzeug auf einem Telefon zum Überwachungswerkzeug werden. Deshalb ziehen wir die Grenze klar: Der Mobile SOC schützt ein Gerät für die Person, die es benutzt. Wir sehen uns den Inhalt von Nachrichten, Fotos oder E-Mails nicht an, es sei denn, eine bei einer Kontrolle gefundene verdächtige Spur erfordert es. Wir orten niemanden. Und wir installieren nie etwas ohne Wissen des Nutzers: Genau das tut die Spyware, die wir suchen.
Im Unternehmen wird die Einführung mit dem Datenschutzbeauftragten vorbereitet: vorherige Information der Mitarbeiter, ein auf die Sicherheit begrenzter Zweck und bei einem privaten Gerät die Zustimmung des Mitarbeiters. In Belgien gelten die DSGVO und für Arbeitgeber der Privatwirtschaft der kollektive Arbeitsvertrag Nr. 81 über die Kontrolle elektronischer Online-Kommunikationsdaten. In Frankreich müssen die Mitarbeiter vorab informiert und ab 50 Beschäftigten der CSE (Betriebsrat) angehört werden.
Kein Werkzeug erkennt alles. Der Mobile SOC verringert das Risiko, beseitigt es aber nicht, und jeder Bericht gibt an, was geprüft wurde und was nicht.
Das Wichtigste
Die Sicherheit eines Smartphones ist nicht ein für alle Mal geregelt. Eine einmalige Analyse stellt den Zustand eines Geräts zu einem bestimmten Datum fest; dauerhafter Schutz erfordert einen Agenten auf dem Gerät, einen menschlichen Blick auf seine Warnungen und eine regelmäßige forensische Kontrolle. Diese Kombination bietet der Mobile SOC: Privatpersonen nach einem Vorfall, Organisationen und exponierten Personen.
Der Dienst wird nach Angebot erbracht; alle Einzelheiten stehen auf der Seite Mobile SOC Seite.
Von Jean-Pierre Heymans, eingetragen im belgischen nationalen Register der Gerichtssachverständigen (EXP2018610).