
Een vraag zonder goed antwoord
Tot nu toe had de betrokkene twee mogelijkheden, en geen van beide was bevredigend. Op geregelde tijdstippen een volledige forensische analyse laten uitvoeren: dat is de betrouwbaarste methode, maar ze is zwaar voor een opvolging op lange termijn. Of een beveiligingsapp installeren en daarop vertrouwen: dat is nuttig, maar een app meldt, ze beslist niet. De meldingen komen terecht op het scherm van iemand die tijd noch houvast heeft om ze te beoordelen. Een melding die niemand leest, beschermt nergens tegen.
Hetzelfde geldt voor organisaties. Veel organisaties houden toezicht op hun servers en werkstations, maar zelden op de telefoons van hun medewerkers. Nochtans staan daar de berichtenapps, de bevestigingscodes van de bank en de toegang tot de professionele mailbox, en daar concentreren zich dus ook de inbraakpogingen: phishinglinks via sms, kwaadaardige apps, spyware die zonder medeweten van de gebruiker wordt geïnstalleerd.
Wat de Mobile SOC doet
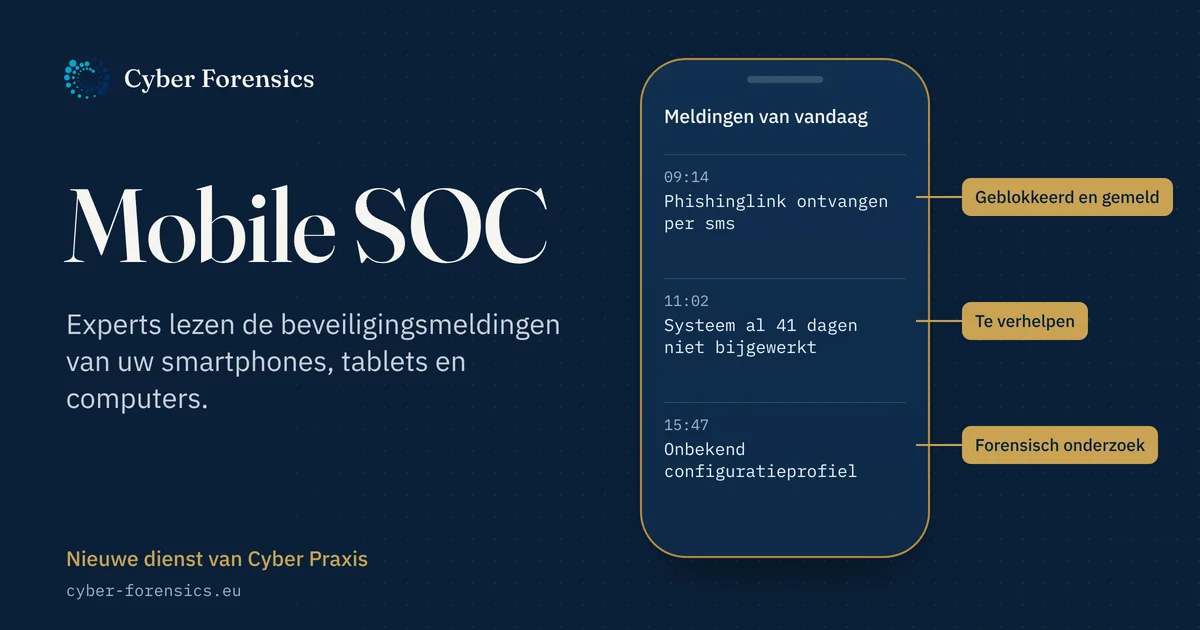
Een SOC (Security Operations Center, een centrum voor beveiligingsmonitoring) ontvangt de beveiligingsmeldingen van een IT-omgeving en beslist wat ermee moet gebeuren. De Mobile SOC past dat principe toe op de toestellen die u overal meeneemt: smartphones, tablets en laptops. Hij steunt op vier elementen.
Op elk toestel wordt een beveiligingsagent geïnstalleerd. Die meldt risicovolle apps, phishinglinks, verdachte wifinetwerken, een systeem dat niet meer up-to-date is of een uitgeschakelde beveiliging. De meldingen komen bij ons binnen: een analist bekijkt ze binnen de tijden die in het afgesproken serviceniveau zijn vastgelegd, sluit valse meldingen uit en zegt in duidelijke taal wat er moet gebeuren.
Op geregelde tijdstippen, bijvoorbeeld elk kwartaal, vindt een forensische controle plaats. Die is de onmisbare aanvulling op de agent, want sommige spyware is ontworpen om de beveiliging op het toestel te omzeilen. Wij zoeken daarbij naar bekende indicatoren van compromittering, onverwachte configuratieprofielen en onverklaarde toegang op afstand.
Een maandelijks rapport maakt de balans op: ontvangen meldingen en het gevolg dat eraan werd gegeven, achterstallige updates, gepubliceerde kwetsbaarheden die de gebruikte modellen en versies betreffen. Het is geschreven voor een directie, een DPO of een particulier.
Wordt een melding bevestigd, dan volgt een interventie volgens de methode van onze expertises: het incident indammen zonder te vernietigen wat als bewijs kan dienen, en de nuttige elementen bewaren met een kopie, een cryptografische hash en een gedocumenteerde bewaarketen. Zo blijven ze bruikbaar; hun bewijswaarde beoordeelt de rechter.
Een grens die wij bewaken
Verkeerd gebruikt kan een beveiligingstool op een telefoon een bewakingstool worden. Daarom trekken wij de grens duidelijk: de Mobile SOC beschermt een toestel voor de persoon die het gebruikt. Wij bekijken de inhoud van berichten, foto's of e-mails niet, tenzij een verdacht spoor bij een controle dat vereist. Wij geolokaliseren niemand. En wij installeren nooit iets zonder medeweten van de gebruiker: dat is precies wat de spyware doet die wij opsporen.
In een onderneming wordt de uitrol voorbereid met de DPO: voorafgaande informatie aan de medewerkers, een doel dat beperkt blijft tot beveiliging en, voor een persoonlijk toestel, de instemming van de medewerker. In België gelden de AVG en, voor werkgevers uit de privésector, cao nr. 81 over de controle van elektronische onlinecommunicatiegegevens. In Frankrijk moeten de werknemers vooraf worden geïnformeerd en moet, vanaf 50 werknemers, het CSE worden geraadpleegd.
Geen enkele tool detecteert alles. De Mobile SOC verkleint het risico, hij neemt het niet weg, en elk rapport vermeldt wat werd gecontroleerd en wat niet.
Om te onthouden
De beveiliging van een smartphone is niet in één keer geregeld. Een eenmalige analyse stelt de toestand van een toestel op een bepaalde datum vast; bescherming op lange termijn vraagt een agent op het toestel, een menselijke blik op de meldingen en een geregelde forensische controle. Die combinatie biedt de Mobile SOC, aan particulieren na een incident, aan organisaties en aan risicoprofielen.
De dienst wordt aangeboden op offerte, in België en in Frankrijk: alle details staan op de pagina Mobile SOC.
Door Jean-Pierre Heymans, ingeschreven in het Belgische nationaal register van gerechtelijk deskundigen (EXP2018610).