
Et spørgsmål uden et godt svar
Indtil nu havde den berørte to muligheder, og ingen af dem var tilfredsstillende. At få foretaget en fuld forensisk analyse med jævne mellemrum: det er den mest pålidelige metode, men den er tung som løbende opfølgning. Eller at installere en sikkerhedsapp og stole på den: det hjælper, men en app melder, den beslutter ikke. Dens alarmer lander på skærmen hos en person, der hverken har tid eller forudsætninger for at sortere dem. En alarm, som ingen læser, beskytter ikke mod noget.
Det samme gælder organisationer. Mange overvåger deres servere og arbejdsstationer, men sjældent medarbejdernes telefoner. Det er ellers dér, beskedapps, bankernes bekræftelseskoder og adgangen til arbejdsmailen findes, og dermed dér, indbrudsforsøgene samler sig: phishinglinks modtaget via sms, ondsindede apps, overvågningssoftware installeret uden brugerens vidende.
Hvad Mobile SOC gør
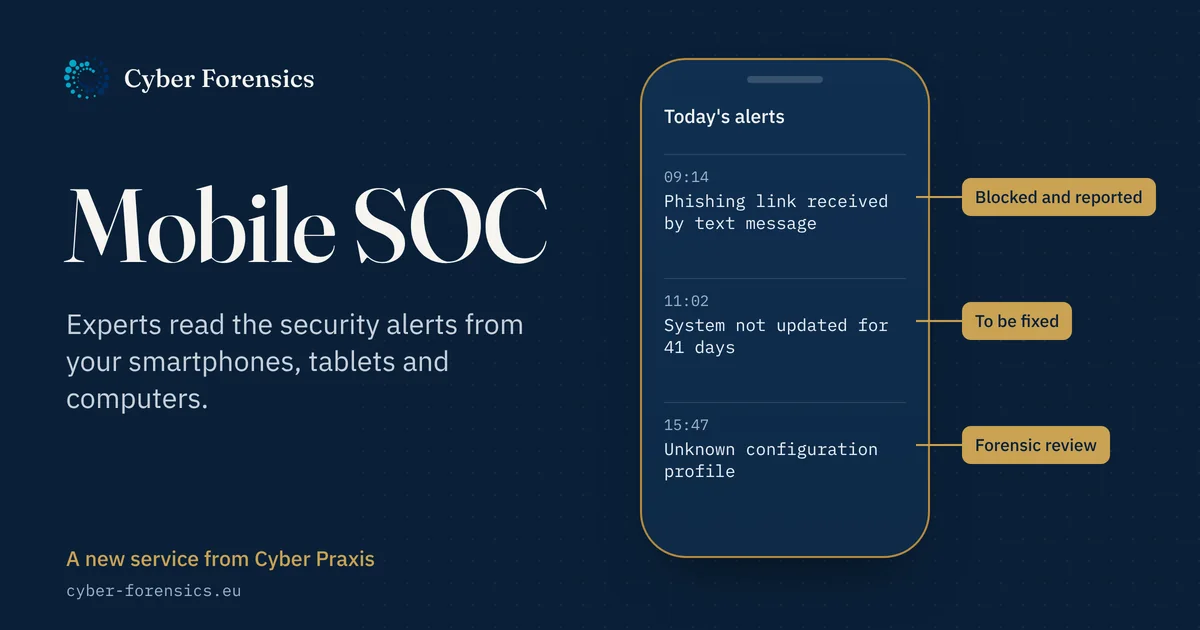
Et SOC (Security Operations Centre) modtager et IT-miljøs sikkerhedsalarmer og beslutter, hvad der skal gøres. Mobile SOC anvender det princip på de enheder, man har med sig overalt: smartphones, tablets og bærbare computere. Det bygger på fire elementer.
En beskyttelsesagent installeres på hver enhed. Den melder om risikable apps, phishinglinks, mistænkelige wi-fi-netværk, et system der ikke længere er opdateret, eller sikkerhedsfunktioner der er slået fra. Alarmerne kommer til os: en analytiker gennemgår dem inden for de tidsrum, som det aftalte serviceniveau fastsætter, frasorterer falske alarmer og siger klart, hvad der skal gøres.
En forensisk kontrol finder sted med jævne mellemrum, for eksempel hvert kvartal. Den er det nødvendige supplement til agenten, fordi noget spyware er udviklet til at undgå de beskyttelser, der er installeret på enheden. Vi leder efter kendte kompromitteringsindikatorer, uventede konfigurationsprofiler og uforklaret fjernadgang.
En månedlig rapport gør status: modtagne alarmer og hvordan de blev håndteret, forsinkede opdateringer, offentliggjorte sårbarheder der berører de anvendte modeller og versioner. Den er skrevet til at blive læst af en ledelse, en DPO eller en privatperson.
Endelig følger en indgriben, hvis en alarm bekræftes, med samme metode som i vores ekspertundersøgelser: hændelsen inddæmmes uden at ødelægge det, der kan tjene som bevis, og de relevante elementer bevares med en kopi, en kryptografisk hashværdi og en dokumenteret opbevaringskæde. De forbliver dermed anvendelige; deres bevisværdi bedømmes af retten.
En grænse, vi holder
Brugt forkert kan et sikkerhedsværktøj på en telefon blive et overvågningsværktøj. Derfor trækker vi grænsen klart: Mobile SOC beskytter en enhed for den person, der bruger den. Vi ser ikke på indholdet af beskeder, fotos eller e-mails, medmindre et mistænkeligt spor fundet under en kontrol kræver det. Vi geolokaliserer ingen. Og vi installerer aldrig noget uden brugerens vidende: det er præcis, hvad den spyware, vi leder efter, gør.
I en virksomhed forberedes udrulningen sammen med DPO'en: forudgående information til medarbejderne, et formål begrænset til sikkerhed og, for en privat enhed, medarbejderens samtykke. GDPR gælder i alle tilfælde. I Belgien gælder desuden for private arbejdsgivere kollektiv overenskomst nr. 81 om kontrol med elektroniske kommunikationsdata; i Frankrig skal medarbejderne informeres på forhånd, og fra 50 ansatte skal samarbejdsudvalget (CSE) høres.
Intet værktøj opdager alt. Mobile SOC mindsker risikoen, det fjerner den ikke, og hver rapport angiver, hvad der er kontrolleret, og hvad der ikke er.
Det vigtigste
En smartphones sikkerhed klares ikke én gang for alle. En enkeltstående analyse fastslår en enheds tilstand på en given dato; varig beskyttelse kræver en agent på enheden, et menneskeligt blik på dens alarmer og en regelmæssig forensisk kontrol. Det er den kombination, Mobile SOC tilbyder: til privatpersoner efter en hændelse, til organisationer og til særligt udsatte personer.
Tjenesten leveres efter tilbud; alle detaljer findes på siden om Mobile SOC.
Af Jean-Pierre Heymans, optaget i det belgiske nationale register over retslige sagkyndige (EXP2018610).