
En bref
- L'acquisition forensique mobile consiste à copier le contenu d'un smartphone selon une méthode documentée, puis à garantir l'intégrité de la copie par une empreinte cryptographique SHA-256.
- Ce qui peut être extrait dépend du modèle, de la version du système, de l'état de l'appareil (allumé, verrouillé, BFU ou AFU) et du chiffrement.
- Il existe plusieurs niveaux d'extraction : logique, logique avancée, système de fichiers complet (FFS) et, sur certains appareils, physique. Le plus profond n'est pas toujours le plus utile.
- Certaines méthodes laissent des traces techniques limitées sur l'appareil : elles sont maîtrisées et consignées dans le rapport.
- Le rapport distingue l'acquisition, l'analyse et l'interprétation, et précise toujours ce qui n'a pas pu être obtenu.
Qu'est-ce qu'une acquisition forensique mobile ?
L'acquisition forensique mobile est l'opération qui extrait les données d'un smartphone, d'une tablette ou d'un objet mobile pour les analyser ensuite sur une copie. Le NIST définit la criminalistique des appareils mobiles comme la récupération de preuves numériques dans des conditions qui préservent leur valeur, avec des méthodes reconnues. Trois exigences la caractérisent : une méthode adaptée à l'appareil, une intégrité vérifiable et une traçabilité complète.
Sauvegarde classique ou acquisition forensique : quelle différence ?
Une sauvegarde iCloud, iTunes ou Google sert à restaurer un téléphone. Elle ne contient que ce que le constructeur et les applications choisissent d'y mettre, et elle ne dit rien de la manière dont elle a été produite. Une acquisition forensique, elle, est documentée étape par étape, horodatée, scellée par une empreinte, et elle peut aller au-delà de la sauvegarde : bases de données internes des applications, journaux du système, traces d'utilisation. Une sauvegarde peut d'ailleurs servir de source d'acquisition, à condition d'être traitée avec la même rigueur.
Préserver avant d'extraire
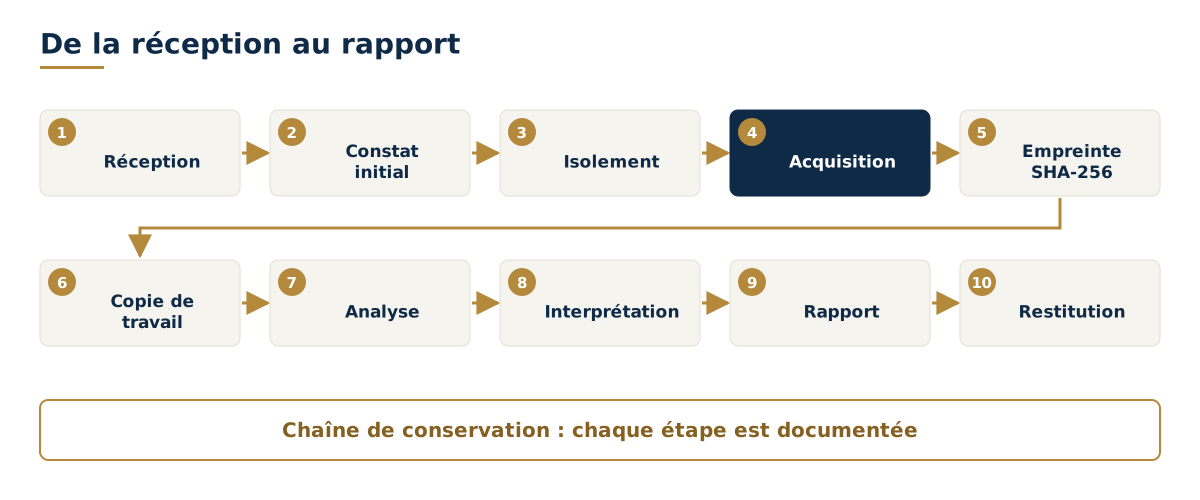
Un smartphone allumé change en permanence : messages entrants, synchronisations, mises à jour, effacement à distance déclenché par un tiers. La première mesure est donc de l'isoler de tous les réseaux (opérateur, Wi-Fi, Bluetooth), par exemple dans une enceinte qui bloque les ondes, et de le maintenir alimenté. Toute manipulation inutile est évitée. Notre guide de la preuve numérique détaille ces premiers gestes.
Documenter l'état initial
À la réception, l'appareil est photographié et décrit : modèle, numéros d'identification visibles, état physique, allumé ou éteint, verrouillé ou non, niveau de batterie, carte SIM présente, écran affiché. Ces constats, datés, permettent ensuite d'expliquer toute différence entre l'état de remise et l'état d'analyse.
La chaîne de conservation
La chaîne de conservation (chain of custody) retrace le parcours de chaque élément : qui l'a remis, à qui, quand, dans quel état, sous quel scellé, et quelles opérations ont été réalisées. Un procès-verbal de remise l'ouvre, un journal des opérations la tient à jour, la restitution la clôture. Sans elle, l'intégrité d'un élément devient difficile à démontrer.
Le chiffrement des smartphones modernes
Les iPhone et les Android récents chiffrent les données de l'utilisateur par défaut. Sur iPhone, la protection des données (Data Protection) attribue chaque fichier à une classe dont les clés dépendent du code de déverrouillage. Sur Android, le chiffrement par fichier (FBE), obligatoire pour les appareils lancés avec Android 10 ou plus récent, distingue un stockage accessible dès le démarrage et un stockage lié aux identifiants de l'utilisateur. Conséquence : sans le code, ou sans déverrouillage préalable, une grande partie des données reste chiffrée, quelle que soit la méthode.
BFU et AFU : pourquoi l'état de l'appareil est décisif
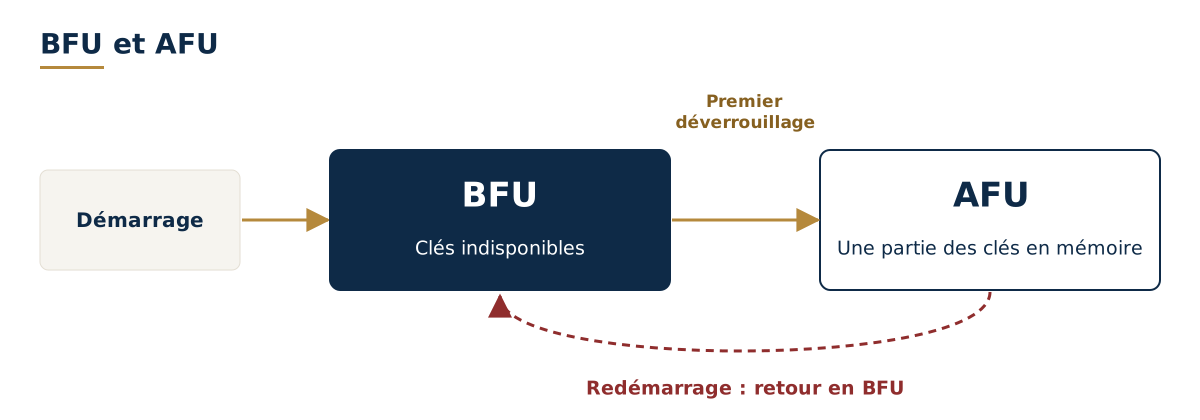
- BFU (Before First Unlock) : le téléphone a été redémarré et n'a pas encore été déverrouillé. Les clés qui protègent la plupart des données personnelles ne sont pas disponibles. Les possibilités d'extraction sont très réduites.
- AFU (After First Unlock) : le téléphone a été déverrouillé au moins une fois depuis son démarrage, même s'il est à nouveau verrouillé. Une partie des clés reste en mémoire, ce qui ouvre davantage de possibilités.
C'est pourquoi il ne faut pas éteindre un téléphone avant l'expertise : un redémarrage le fait repasser en BFU, de manière irréversible.
Les niveaux d'extraction
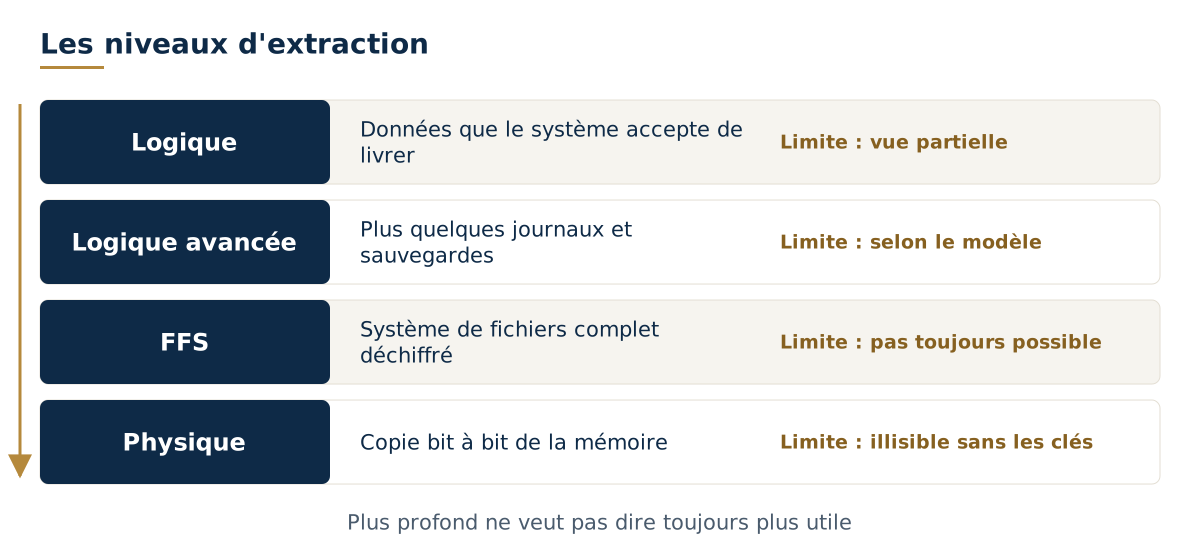
Extraction logique. L'appareil fournit lui-même ses données par les interfaces prévues par le système, comme pour une sauvegarde : contacts, messages, journaux d'appels, photos, données de nombreuses applications. C'est la méthode la plus largement applicable et la moins intrusive, mais elle ne voit que ce que le système accepte de livrer.
Extraction logique avancée. Elle complète la précédente par d'autres canaux prévus par le système, par exemple certains journaux de diagnostic, des sauvegardes chiffrées avec mot de passe, ou des services de partage de fichiers. Elle récupère davantage de traces sans toucher à la sécurité de l'appareil.
Extraction du système de fichiers complet (FFS). Elle copie l'arborescence des fichiers déchiffrés, y compris les bases de données internes des applications, les fichiers système et de nombreux artefacts d'utilisation. Sur les appareils récents, c'est souvent l'extraction la plus riche réellement exploitable. Elle n'est possible que pour certains modèles et versions, dans certains états, et peut nécessiter des méthodes qui laissent des traces limitées sur l'appareil.
Extraction physique. Elle copie la mémoire bit à bit, espaces non alloués compris. Sur des appareils plus anciens, elle permettait de retrouver des données effacées. Sur les smartphones modernes chiffrés, une copie physique sans les clés reste illisible pour l'essentiel : elle n'est donc pas systématiquement supérieure à une FFS, et elle n'est possible que sur un nombre limité d'appareils.
| Méthode | Données obtenues | Conditions habituelles | Principale limite | Effet sur l'appareil |
|---|---|---|---|---|
| Logique | Contacts, messages, journaux d'appels, photos, données de nombreuses applications | Appareil déverrouillé ou ordinateur déjà autorisé | Ne voit que ce que le système accepte de livrer | Traces de connexion limitées |
| Logique avancée | Données logiques, plus certains journaux de diagnostic, sauvegardes chiffrées et partages de fichiers | Mêmes conditions, selon le modèle | Couverture variable selon le système et sa version | Traces de connexion limitées |
| Système de fichiers complet (FFS) | Arborescence des fichiers déchiffrés, bases internes des applications, journaux du système | Certains modèles, versions et états seulement | Pas toujours disponible ; dépend de l'état BFU ou AFU | Peut nécessiter un composant temporaire, consigné |
| Physique | Copie bit à bit de la mémoire, espaces non alloués compris | Nombre limité d'appareils, souvent anciens | Illisible pour l'essentiel sans les clés de chiffrement | Variable selon la méthode, consigné |
Sauvegardes et données cloud, dans un cadre autorisé
Une partie des données d'un téléphone se trouve aussi dans le cloud : sauvegardes, photos, messageries synchronisées. Leur collecte n'est réalisée qu'avec l'accord du titulaire du compte, et ses identifiants, ou sur la base d'une autorisation légale. Elle est documentée comme une acquisition à part entière, car les données du cloud peuvent différer de celles de l'appareil.
Android et iOS : deux architectures différentes
Apple conçoit le matériel et le système : la gamme est homogène, très protégée, et les possibilités d'acquisition dépendent étroitement du modèle et de la version d'iOS. Android est un système ouvert décliné par de nombreux fabricants, sur des processeurs différents, avec des surcouches et des rythmes de mise à jour variables. La méthode doit donc être choisie appareil par appareil. Dans les deux cas, le code de déverrouillage fourni par le propriétaire permet presque toujours une acquisition plus complète.
Vérifier l'intégrité : l'empreinte SHA-256
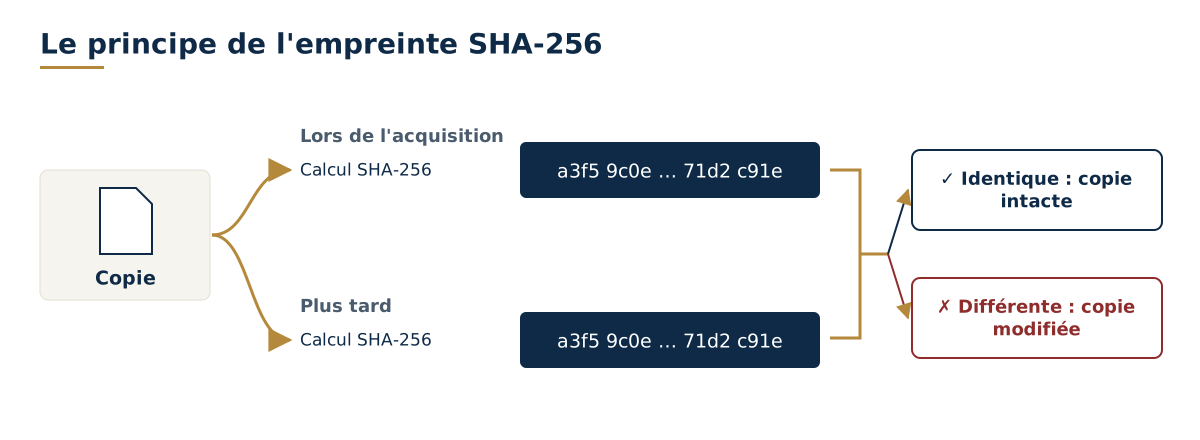
Au moment de l'acquisition, une empreinte cryptographique SHA-256 est calculée sur la copie. C'est une suite de 64 caractères qui change entièrement à la moindre modification du contenu. N'importe quel expert peut recalculer l'empreinte de la copie et la comparer à celle du rapport : si elles sont identiques, la copie n'a pas changé depuis l'acquisition. L'analyse se fait toujours sur une copie de travail, jamais sur l'original.
Une acquisition modifie-t-elle le téléphone ?
Pas toujours, mais parfois, et il faut le dire. Allumer l'écran, connecter un câble ou autoriser un ordinateur produit déjà des traces. Certaines méthodes installent temporairement un composant sur l'appareil. Ces modifications sont limitées, connues, choisies en connaissance de cause et consignées dans le rapport. L'objectif n'est pas l'impossible absence de trace, mais une intervention maîtrisée et explicable.
Les limites techniques et juridiques
Techniquement, aucune méthode ne fonctionne sur tous les appareils : modèle, version du système, niveau de mise à jour, état BFU ou AFU et dommages physiques fixent ce qui est possible à un moment donné. Juridiquement, l'acquisition suppose une base légale : appareil appartenant au client, accord de son titulaire, ou mission confiée par une autorité judiciaire. Nous n'examinons pas l'appareil d'un tiers sans cette base, et nous ne contournons pas un verrouillage hors d'un cadre légal.
- Ce que l'acquisition établit : le contenu de la copie, la date et la méthode de l'opération, et l'empreinte qui permet de la vérifier.
- Ce qui reste possible selon les cas : retrouver des éléments supprimés, dater des événements, relier des comptes ou des appareils.
- Ce qui est hors de portée : garantir un résultat avant l'examen, lire ce qui reste chiffré sans les clés, intervenir sans base légale.
Acquisition, analyse, interprétation : trois étapes distinctes
- Acquisition : obtenir une copie fidèle et vérifiable.
- Analyse : rechercher, dater et relier les éléments pertinents dans cette copie.
- Interprétation : dire ce que ces éléments permettent d'établir, et ce qu'ils ne permettent pas d'établir.
Le rapport sépare ces trois niveaux. La qualification juridique des faits et la force probante des éléments relèvent ensuite de l'avocat et de la juridiction. Les avocats trouveront le détail de notre accompagnement sur la page avocats et juristes.
Des technologies professionnelles au service de l'investigation numérique
Pour l'acquisition et l'analyse forensique des smartphones, le laboratoire utilise trois solutions professionnelles : Cellebrite Inseyets, MOBILedit Forensic et Belkasoft X. Aucun logiciel ne couvre tous les modèles, toutes les versions du système et toutes les applications. Disposer de plusieurs technologies permet de choisir la méthode adaptée à chaque appareil et de vérifier les résultats.
- Cellebrite Inseyets (Cellebrite) : suite de criminalistique numérique qui réunit l'accès et l'extraction des données (UFED) et le décodage et l'analyse des données extraites (Physical Analyzer), pour les appareils iOS et Android.
- MOBILedit Forensic (Compelson, République tchèque) : solution qui extrait les données de téléphones, de montres connectées et de services cloud, analyse le contenu des applications et produit des rapports, par des méthodes logiques et physiques.
- Belkasoft X (Belkasoft) : environnement d'acquisition et d'analyse qui traite dans un même dossier des sources mobiles, informatiques et cloud, en commençant par les méthodes les moins intrusives.
Une approche multitechnologique. Chaque logiciel a ses points forts selon le modèle, la version du système et les applications en cause. L'outil est choisi en fonction de l'appareil et des questions posées par la mission, et non l'inverse.
Indépendance vis-à-vis des éditeurs. Nous utilisons ces logiciels sous licence, en tant qu'utilisateurs. Nous ne sommes ni revendeur ni partenaire de ces éditeurs, et le choix d'un outil ne répond qu'aux besoins de l'expertise.
La validation croisée des résultats. Lorsqu'un élément est déterminant, il peut être recoupé avec un second outil ou vérifié directement dans les fichiers sources, comme les bases de données des applications. Le rapport indique l'outil et sa version pour chaque constat, et signale les éventuelles divergences.
Cellebrite, Inseyets, UFED, MOBILedit et Belkasoft sont des marques de leurs propriétaires respectifs. Leur mention n'implique ni partenariat ni certification par ces éditeurs.
En pratique : que faire de votre téléphone ?
Si vous devez nous confier un téléphone : ne l'éteignez pas, ne le réinitialisez pas, ne le mettez pas à jour, ne désinstallez rien et coupez ses connexions réseau si vous le pouvez. Préparez le code de déverrouillage s'il s'agit de votre appareil, et contactez-nous avant toute autre manipulation. Si vous pensez que votre téléphone est surveillé, lisez d'abord nos pages smartphone piraté et logiciels espions et traceurs. Pour des données perdues ou effacées, voyez notre page récupération de données.
Glossaire
- Acquisition
- Copie documentée et vérifiable des données d'un appareil, sur laquelle porte l'analyse.
- AFU (After First Unlock)
- État d'un appareil déverrouillé au moins une fois depuis son démarrage.
- BFU (Before First Unlock)
- État d'un appareil redémarré qui n'a pas encore été déverrouillé.
- Chaîne de conservation
- Traçabilité de chaque remise, opération et transfert d'un élément de preuve.
- FBE (File-Based Encryption)
- Chiffrement par fichier utilisé par Android.
- FFS (Full File System)
- Extraction du système de fichiers complet d'un appareil.
- SHA-256
- Fonction de hachage qui produit une empreinte de 64 caractères, utilisée pour vérifier l'intégrité d'une copie.
Questions fréquentes
Qu'est-ce qu'une acquisition forensique de smartphone ?
C'est la copie documentée du contenu d'un téléphone, scellée par une empreinte SHA-256, sur laquelle porte ensuite l'analyse. L'original n'est plus manipulé après cette étape, sauf nécessité consignée.
Peut-on examiner un téléphone verrouillé ?
Cela dépend du modèle, de la version du système et de l'état de l'appareil. Avec le code fourni par son propriétaire, l'acquisition est généralement plus complète. Sans code, les possibilités peuvent être très limitées, et nous ne pouvons rien garantir avant d'avoir examiné l'appareil.
Peut-on retrouver des messages WhatsApp supprimés ?
Parfois, partiellement. Des traces peuvent subsister dans les bases de données de l'application, dans des sauvegardes ou sur l'appareil d'un correspondant. Sur un téléphone récent chiffré, un message effacé depuis longtemps est souvent irrécupérable. Seul l'examen permet de le dire.
Mon iPhone ou mon Samsung est-il piraté ?
Une acquisition suivie d'une analyse peut rechercher des indices de compromission : profils de configuration, applications inconnues, comportements anormaux, traces connues de logiciels espions. Elle peut établir la présence d'indices ; l'absence d'indice ne prouve pas toujours l'absence de compromission.
L'acquisition modifie-t-elle le téléphone ?
Elle peut entraîner des modifications techniques limitées, par exemple des traces de connexion ou un composant temporaire. Ces modifications sont maîtrisées, décrites dans le rapport et sans effet sur les données examinées.
Pourquoi ne faut-il pas éteindre le téléphone ?
Un redémarrage fait repasser l'appareil en état BFU : une partie des clés de chiffrement n'est plus disponible et certaines données deviennent inaccessibles. Mieux vaut le garder allumé et chargé, isolé des réseaux, et nous contacter.
Le rapport peut-il être utilisé en justice ?
Le rapport est rédigé pour pouvoir être produit en justice : méthode décrite, empreintes, chaîne de conservation, limites exposées. Sa recevabilité et sa valeur probante sont appréciées par la juridiction saisie, et votre avocat reste votre interlocuteur sur ce point.
Quelle différence entre une extraction logique et une FFS ?
L'extraction logique récupère ce que le système accepte de livrer, comme une sauvegarde. L'extraction du système de fichiers complet (FFS) copie l'arborescence des fichiers, y compris les bases internes des applications et de nombreux journaux. Elle est plus riche, mais n'est pas possible sur tous les appareils.
Peut-on faire une acquisition à distance ?
Pas d'un téléphone à l'insu de son utilisateur. Avec l'accord du titulaire, certaines données peuvent être collectées depuis ses comptes cloud ou ses sauvegardes, à distance et de manière documentée. L'acquisition de l'appareil lui-même se fait en présence de celui-ci.
Combien de temps faut-il ?
L'acquisition elle-même prend de quelques heures à une journée selon le volume et la méthode. L'analyse et le rapport demandent ensuite de quelques jours à quelques semaines, selon les questions posées. Un délai est proposé après le premier échange.
Références
Références vérifiées le 15 novembre 2026. Elles décrivent des bonnes pratiques et des architectures ; leur citation ne signifie pas que le laboratoire est accrédité ou certifié selon l'une d'elles.
- NIST SP 800-101 Rev. 1, Guidelines on Mobile Device Forensics (mai 2014)
- ISO/IEC 27037:2012, lignes directrices pour l'identification, la collecte, l'acquisition et la préservation des preuves numériques
- SWGDE 18-F-003-2.0, Best Practices for Mobile Device Evidence Collection & Preservation, Handling, and Acquisition (version 2.0, 21 août 2025)
- Apple Platform Security, Data Protection
- Android Open Source Project, File-based encryption
Vous devez faire examiner un smartphone, pour une procédure, un litige ou un doute sur sa sécurité ? Contactez-nous avant toute manipulation : nous vous dirons quoi faire de l'appareil en attendant l'examen.