
In het kort
- Forensische acquisitie van een mobiel toestel betekent: de inhoud van een smartphone kopiëren volgens een gedocumenteerde methode, en de integriteit van de kopie waarborgen met een cryptografische SHA-256-hash.
- Wat kan worden geëxtraheerd, hangt af van het model, de versie van het besturingssysteem, de toestand van het toestel (aan, vergrendeld, BFU of AFU) en de versleuteling.
- Er bestaan verschillende niveaus van extractie: logisch, geavanceerd logisch, volledig bestandssysteem (FFS) en, op sommige toestellen, fysiek. Het diepste niveau is niet altijd het nuttigste.
- Sommige methoden laten beperkte technische sporen na op het toestel: die worden beheerst en in het verslag vermeld.
- Het verslag maakt een onderscheid tussen acquisitie, analyse en interpretatie, en vermeldt altijd wat niet kon worden verkregen.
Wat is een forensische acquisitie van een mobiel toestel?
Een forensische acquisitie is de handeling waarbij de gegevens van een smartphone, een tablet of een ander mobiel toestel worden geëxtraheerd om ze vervolgens op een kopie te analyseren. Het NIST omschrijft het forensisch onderzoek van mobiele toestellen als het verkrijgen van digitaal bewijs in omstandigheden die de waarde ervan bewaren, met erkende methoden. Drie vereisten kenmerken haar: een methode die bij het toestel past, een controleerbare integriteit en een volledige traceerbaarheid.
Gewone back-up of forensische acquisitie: wat is het verschil?
Een back-up via iCloud, iTunes of Google dient om een telefoon te herstellen. Hij bevat alleen wat de fabrikant en de apps erin willen zetten, en zegt niets over de manier waarop hij tot stand kwam. Een forensische acquisitie wordt daarentegen stap voor stap gedocumenteerd, van een tijdstempel voorzien en verzegeld met een hash, en kan verder gaan dan de back-up: interne databanken van apps, systeemlogboeken, gebruikssporen. Een back-up kan overigens als bron voor een acquisitie dienen, op voorwaarde dat hij met dezelfde nauwgezetheid wordt behandeld.
Eerst bewaren, dan extraheren
Een smartphone die aanstaat, verandert voortdurend: binnenkomende berichten, synchronisaties, updates, een wissing op afstand door een derde. De eerste maatregel is dus het toestel van alle netwerken los te koppelen (operator, wifi, bluetooth), bijvoorbeeld in een omhulsel dat radiosignalen tegenhoudt, en het van stroom te blijven voorzien. Elke onnodige handeling wordt vermeden. Onze gids over digitaal bewijs beschrijft deze eerste stappen.
De begintoestand vastleggen
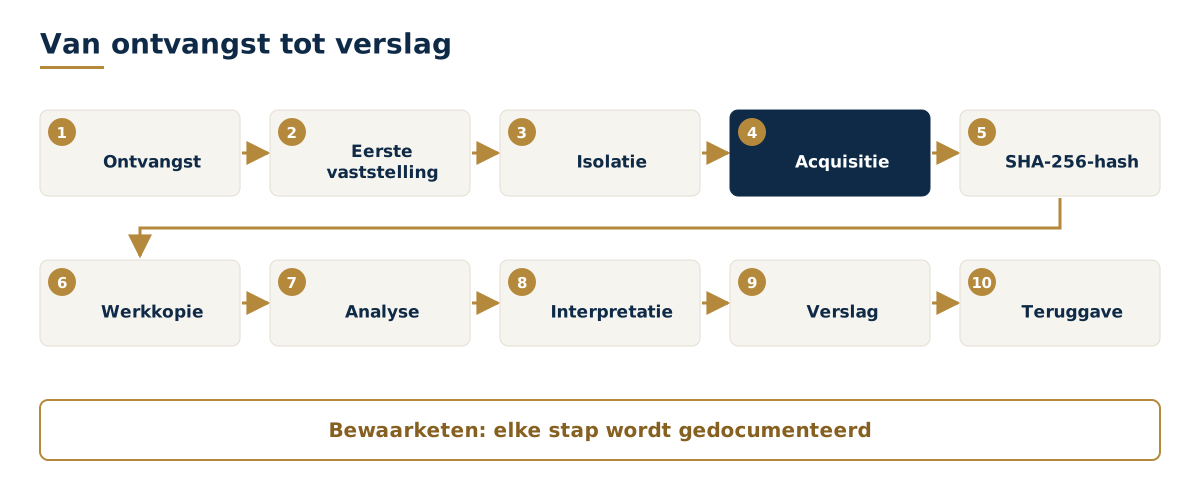
Bij ontvangst wordt het toestel gefotografeerd en beschreven: model, zichtbare identificatienummers, fysieke staat, aan of uit, vergrendeld of niet, batterijniveau, aanwezige simkaart, wat het scherm toont. Deze gedateerde vaststellingen maken het later mogelijk elk verschil te verklaren tussen de toestand bij overhandiging en de toestand bij analyse.
De bewaarketen
De bewaarketen (chain of custody) legt het traject van elk element vast: wie het overhandigde, aan wie, wanneer, in welke staat, onder welke verzegeling, en welke handelingen werden uitgevoerd. Een proces-verbaal van overhandiging opent haar, een logboek van de handelingen houdt haar bij, de teruggave sluit haar af. Zonder bewaarketen wordt de integriteit van een element moeilijk aantoonbaar.
De versleuteling van moderne smartphones
Recente iPhones en Android-toestellen versleutelen de gegevens van de gebruiker standaard. Op de iPhone kent Data Protection elk bestand toe aan een klasse waarvan de sleutels afhangen van de toegangscode. Op Android maakt bestandsgebaseerde versleuteling (FBE), verplicht voor toestellen die met Android 10 of recenter op de markt kwamen, een onderscheid tussen opslag die vanaf het opstarten toegankelijk is en opslag die aan de inloggegevens van de gebruiker is gekoppeld. Gevolg: zonder de code, of zonder voorafgaande ontgrendeling, blijft een groot deel van de gegevens versleuteld, welke methode ook wordt gebruikt.
BFU en AFU: waarom de toestand van het toestel doorslaggevend is
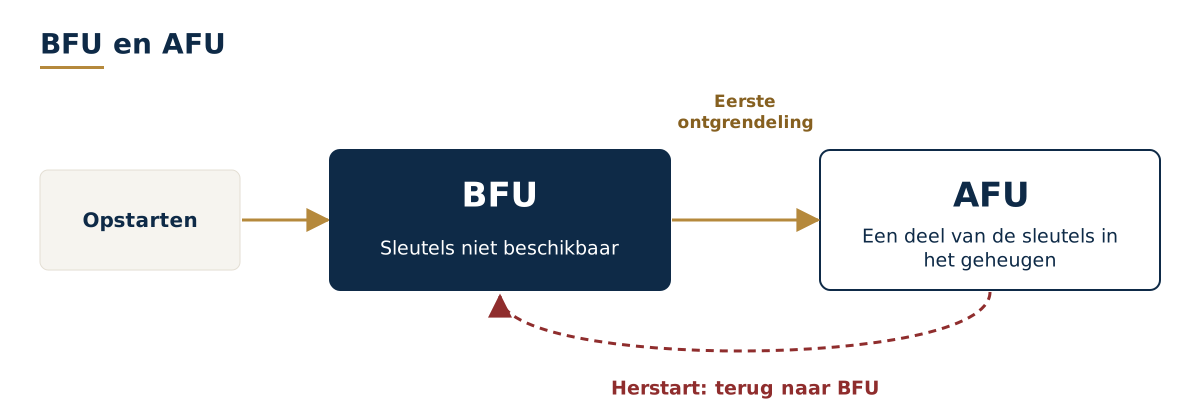
- BFU (Before First Unlock): de telefoon werd herstart en is nog niet ontgrendeld. De sleutels die de meeste persoonsgegevens beschermen, zijn niet beschikbaar. De mogelijkheden voor extractie zijn zeer beperkt.
- AFU (After First Unlock): de telefoon werd sinds het opstarten minstens één keer ontgrendeld, ook al is hij opnieuw vergrendeld. Een deel van de sleutels blijft in het geheugen, wat meer mogelijkheden biedt.
Daarom mag een telefoon vóór het onderzoek niet worden uitgeschakeld: een herstart brengt hem terug in de BFU-toestand, en dat is onomkeerbaar.
De niveaus van extractie
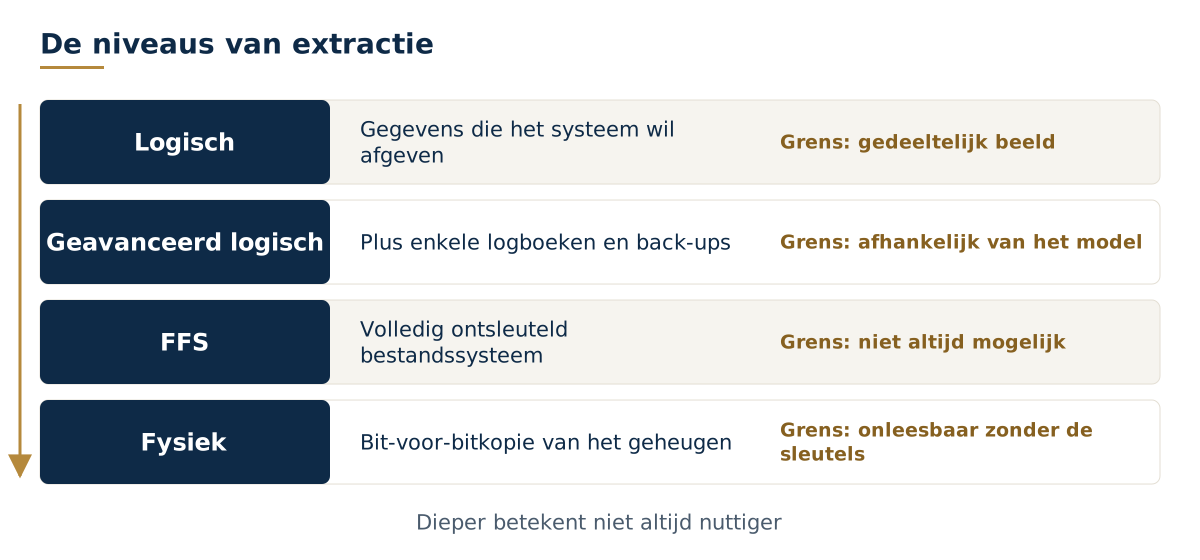
Logische extractie. Het toestel levert zelf zijn gegevens via de interfaces die het besturingssysteem daarvoor voorziet, zoals bij een back-up: contacten, berichten, oproeplijsten, foto's, gegevens van talrijke apps. Het is de meest toepasbare en minst ingrijpende methode, maar ze ziet alleen wat het systeem wil afgeven.
Geavanceerde logische extractie. Ze vult de vorige methode aan met andere kanalen die het systeem voorziet, bijvoorbeeld bepaalde diagnoselogboeken, met een wachtwoord versleutelde back-ups of diensten voor het delen van bestanden. Ze haalt meer sporen op zonder aan de beveiliging van het toestel te raken.
Extractie van het volledige bestandssysteem (FFS). Ze kopieert de boomstructuur van de ontsleutelde bestanden, met inbegrip van de interne databanken van apps, systeembestanden en talrijke gebruiksartefacten. Op recente toestellen is dit vaak de rijkste extractie die echt bruikbaar is. Ze is enkel mogelijk voor bepaalde modellen en versies, in bepaalde toestanden, en kan methoden vereisen die beperkte sporen op het toestel nalaten.
Fysieke extractie. Ze kopieert het geheugen bit voor bit, niet-toegewezen ruimte inbegrepen. Op oudere toestellen kon men er gewiste gegevens mee terugvinden. Op moderne versleutelde smartphones blijft een fysieke kopie zonder de sleutels grotendeels onleesbaar: ze is dus niet systematisch beter dan een FFS-extractie, en ze is slechts op een beperkt aantal toestellen mogelijk.
| Methode | Verkregen gegevens | Gebruikelijke voorwaarden | Belangrijkste beperking | Gevolg voor het toestel |
|---|---|---|---|---|
| Logisch | Contacten, berichten, oproeplijsten, foto's, gegevens van talrijke apps | Toestel ontgrendeld of computer al vertrouwd | Ziet alleen wat het systeem wil afgeven | Beperkte verbindingssporen |
| Geavanceerd logisch | Logische gegevens, plus bepaalde diagnoselogboeken, versleutelde back-ups en gedeelde bestanden | Dezelfde voorwaarden, afhankelijk van het model | Dekking verschilt naargelang het systeem en de versie | Beperkte verbindingssporen |
| Volledig bestandssysteem (FFS) | Boomstructuur van de ontsleutelde bestanden, interne databanken van apps, systeemlogboeken | Enkel bepaalde modellen, versies en toestanden | Niet altijd beschikbaar; hangt af van de BFU- of AFU-toestand | Kan een tijdelijk onderdeel vereisen, vermeld in het verslag |
| Fysiek | Bit-voor-bitkopie van het geheugen, niet-toegewezen ruimte inbegrepen | Beperkt aantal toestellen, vaak oudere | Grotendeels onleesbaar zonder de versleutelingssleutels | Verschilt naargelang de methode, vermeld in het verslag |
Back-ups en cloudgegevens, binnen een toegelaten kader
Een deel van de gegevens van een telefoon staat ook in de cloud: back-ups, foto's, gesynchroniseerde berichtendiensten. Ze worden enkel verzameld met de toestemming van de accounthouder, en diens inloggegevens, of op grond van een wettelijke machtiging. Die verzameling wordt gedocumenteerd als een volwaardige acquisitie, want de gegevens in de cloud kunnen verschillen van die op het toestel.
Android en iOS: twee verschillende architecturen
Apple ontwerpt zowel de hardware als het besturingssysteem: het gamma is homogeen en sterk beveiligd, en de mogelijkheden voor acquisitie hangen nauw samen met het model en de iOS-versie. Android is een open systeem dat door talrijke fabrikanten wordt gebruikt, op verschillende processors, met eigen aanpassingen en updateritmes. De methode moet dus per toestel worden gekozen. In beide gevallen maakt de toegangscode die de eigenaar verstrekt bijna altijd een vollediger acquisitie mogelijk.
De integriteit controleren: de SHA-256-hash
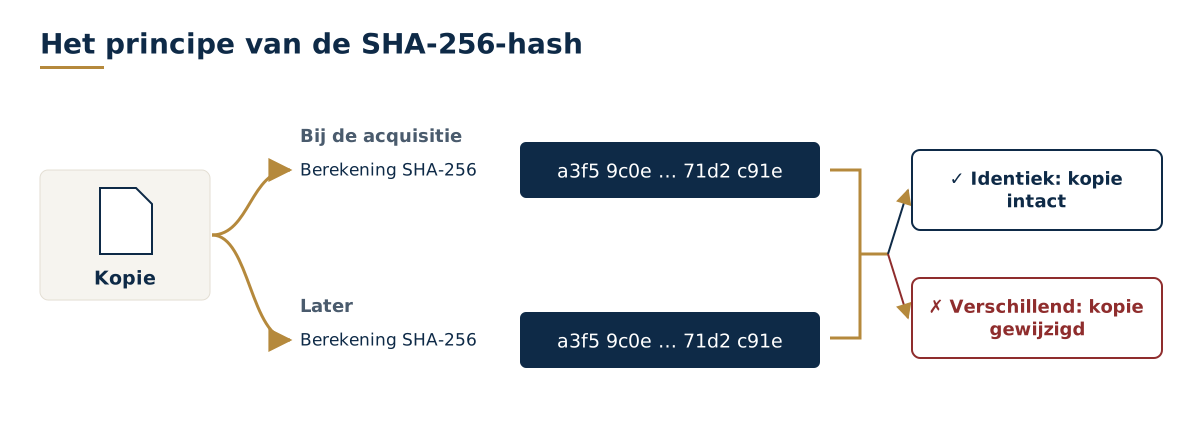
Op het moment van de acquisitie wordt van de kopie een cryptografische SHA-256-hash berekend. Dat is een reeks van 64 tekens die volledig verandert bij de minste wijziging van de inhoud. Elke deskundige kan de hash van de kopie opnieuw berekenen en vergelijken met die in het verslag: zijn ze identiek, dan is de kopie sinds de acquisitie niet gewijzigd. De analyse gebeurt altijd op een werkkopie, nooit op het origineel.
Wijzigt een acquisitie de telefoon?
Niet altijd, maar soms, en dat moet gezegd worden. Het scherm aanzetten, een kabel aansluiten of een computer vertrouwen laat al sporen na. Sommige methoden installeren tijdelijk een onderdeel op het toestel. Die wijzigingen zijn beperkt, gekend, bewust gekozen en in het verslag vermeld. Het doel is niet de onmogelijke afwezigheid van elk spoor, maar een beheerste en verklaarbare tussenkomst.
Technische en juridische grenzen
Technisch werkt geen enkele methode op alle toestellen: model, versie van het besturingssysteem, updateniveau, BFU- of AFU-toestand en fysieke schade bepalen wat op een gegeven moment mogelijk is. Juridisch vereist een acquisitie een rechtsgrond: een toestel dat aan de cliënt toebehoort, de toestemming van de houder, of een opdracht van een gerechtelijke overheid. Wij onderzoeken het toestel van een derde niet zonder die grondslag, en wij omzeilen geen vergrendeling buiten een wettelijk kader.
- Wat de acquisitie vaststelt: de inhoud van de kopie, de datum en de methode van de handeling, en de hash waarmee ze kan worden gecontroleerd.
- Wat naargelang het geval mogelijk blijft: gewiste elementen terugvinden, gebeurtenissen dateren, accounts of toestellen met elkaar in verband brengen.
- Wat buiten bereik ligt: een resultaat garanderen vóór het onderzoek, lezen wat zonder de sleutels versleuteld blijft, optreden zonder rechtsgrond.
Acquisitie, analyse, interpretatie: drie afzonderlijke stappen
- Acquisitie: een getrouwe en controleerbare kopie verkrijgen.
- Analyse: de relevante elementen in die kopie opzoeken, dateren en met elkaar verbinden.
- Interpretatie: zeggen wat deze elementen toelaten vast te stellen, en wat niet.
Het verslag houdt deze drie niveaus gescheiden. De juridische kwalificatie van de feiten en de bewijswaarde van de elementen komen vervolgens toe aan de advocaat en de rechtbank. Advocaten vinden meer over onze ondersteuning op de pagina voor juristen en advocaten.
Professionele technologieën ten dienste van digitaal onderzoek
Voor de forensische acquisitie en analyse van smartphones gebruikt het laboratorium drie professionele oplossingen: Cellebrite Inseyets, MOBILedit Forensic en Belkasoft X. Geen enkel programma dekt alle modellen, alle versies van het besturingssysteem en alle apps. Over meerdere technologieën beschikken maakt het mogelijk de juiste methode voor elk toestel te kiezen en de resultaten te controleren.
- Cellebrite Inseyets (Cellebrite): een suite voor digitaal forensisch onderzoek die de toegang tot en extractie van gegevens (UFED) combineert met het decoderen en analyseren van de geëxtraheerde gegevens (Physical Analyzer), voor iOS- en Android-toestellen.
- MOBILedit Forensic (Compelson, Tsjechië): een oplossing die gegevens extraheert uit telefoons, smartwatches en clouddiensten, de inhoud van apps analyseert en verslagen opstelt, met logische en fysieke methoden.
- Belkasoft X (Belkasoft): een omgeving voor acquisitie en analyse die mobiele, computer- en cloudbronnen in één dossier verwerkt, te beginnen met de minst ingrijpende methoden.
Een aanpak met meerdere technologieën. Elk programma heeft zijn sterke punten naargelang het model, de versie van het besturingssysteem en de betrokken apps. Het hulpmiddel wordt gekozen in functie van het toestel en de vragen van de opdracht, niet omgekeerd.
Onafhankelijk van de leveranciers. Wij gebruiken deze programma's onder licentie, als gebruikers. Wij zijn geen wederverkoper of partner van deze leveranciers, en de keuze van een hulpmiddel beantwoordt enkel aan de noden van het onderzoek.
Kruiscontrole van de resultaten. Wanneer een element doorslaggevend is, kan het met een tweede hulpmiddel worden getoetst of rechtstreeks in de bronbestanden worden gecontroleerd, zoals de databanken van apps. Het verslag vermeldt voor elke vaststelling het hulpmiddel en de versie ervan, en signaleert eventuele verschillen.
Cellebrite, Inseyets, UFED, MOBILedit en Belkasoft zijn merken van hun respectieve eigenaars. Hun vermelding houdt geen partnerschap of certificering door deze leveranciers in.
In de praktijk: wat doet u met uw telefoon?
Moet u ons een telefoon toevertrouwen? Schakel hem niet uit, zet hem niet terug naar de fabrieksinstellingen, voer geen update uit, verwijder niets en verbreek zijn netwerkverbindingen als u kunt. Houd de toegangscode klaar als het om uw eigen toestel gaat, en neem contact met ons op voordat u er iets anders mee doet. Denkt u dat uw telefoon wordt bespioneerd, lees dan eerst onze pagina's over een gehackte smartphone en spyware en trackers. Voor verloren of gewiste gegevens: zie onze pagina over gegevensherstel.
Woordenlijst
- Acquisitie
- Gedocumenteerde en controleerbare kopie van de gegevens van een toestel, waarop de analyse betrekking heeft.
- AFU (After First Unlock)
- Toestand van een toestel dat sinds het opstarten minstens één keer werd ontgrendeld.
- BFU (Before First Unlock)
- Toestand van een herstart toestel dat nog niet werd ontgrendeld.
- Bewaarketen
- Traceerbaarheid van elke overhandiging, handeling en overdracht van een bewijselement.
- FBE (File-Based Encryption)
- Versleuteling per bestand, gebruikt door Android.
- FFS (Full File System)
- Extractie van het volledige bestandssysteem van een toestel.
- SHA-256
- Hashfunctie die een vingerafdruk van 64 tekens oplevert, gebruikt om de integriteit van een kopie te controleren.
Veelgestelde vragen
Wat is een forensische acquisitie van een smartphone?
Het is de gedocumenteerde kopie van de inhoud van een telefoon, verzegeld met een SHA-256-hash, waarop vervolgens de analyse gebeurt. Het origineel wordt na deze stap niet meer behandeld, behalve als het nodig is en dat wordt vermeld.
Kan een vergrendelde telefoon worden onderzocht?
Dat hangt af van het model, de versie van het besturingssysteem en de toestand van het toestel. Met de code die de eigenaar verstrekt, is de acquisitie doorgaans vollediger. Zonder code kunnen de mogelijkheden zeer beperkt zijn, en wij kunnen niets garanderen voordat wij het toestel hebben onderzocht.
Kunnen gewiste WhatsApp-berichten worden teruggevonden?
Soms, gedeeltelijk. Sporen kunnen achterblijven in de databanken van de app, in back-ups of op het toestel van een gesprekspartner. Op een recente versleutelde telefoon is een lang geleden gewist bericht vaak niet meer te herstellen. Alleen een onderzoek kan dat uitwijzen.
Is mijn iPhone of Samsung gehackt?
Een acquisitie gevolgd door een analyse kan zoeken naar aanwijzingen van compromittering: configuratieprofielen, onbekende apps, abnormaal gedrag, gekende sporen van spyware. Ze kan de aanwezigheid van aanwijzingen vaststellen; het ontbreken van aanwijzingen bewijst niet altijd dat er geen compromittering is.
Wijzigt de acquisitie de telefoon?
Ze kan beperkte technische wijzigingen veroorzaken, bijvoorbeeld verbindingssporen of een tijdelijk onderdeel. Die wijzigingen worden beheerst, in het verslag beschreven en hebben geen invloed op de onderzochte gegevens.
Waarom mag de telefoon niet worden uitgeschakeld?
Een herstart brengt het toestel terug in de BFU-toestand: een deel van de versleutelingssleutels is niet langer beschikbaar en sommige gegevens worden ontoegankelijk. Laat hem beter aan en opgeladen, losgekoppeld van de netwerken, en neem contact met ons op.
Kan het verslag in rechte worden gebruikt?
Het verslag wordt zo opgesteld dat het in rechte kan worden voorgelegd: beschreven methode, hashes, bewaarketen, vermelde grenzen. De ontvankelijkheid en de bewijswaarde ervan worden beoordeeld door de rechtbank waarbij de zaak aanhangig is, en uw advocaat blijft daarover uw aanspreekpunt.
Wat is het verschil tussen een logische extractie en een FFS?
Een logische extractie haalt op wat het systeem wil afgeven, zoals een back-up. Een extractie van het volledige bestandssysteem (FFS) kopieert de boomstructuur van de bestanden, met inbegrip van de interne databanken van apps en talrijke logboeken. Ze is rijker, maar niet op alle toestellen mogelijk.
Kan een acquisitie op afstand gebeuren?
Niet van een telefoon zonder medeweten van de gebruiker. Met de toestemming van de accounthouder kunnen sommige gegevens op afstand en gedocumenteerd worden verzameld uit diens cloudaccounts of back-ups. De acquisitie van het toestel zelf gebeurt in aanwezigheid van dat toestel.
Hoe lang duurt het?
De acquisitie zelf duurt van enkele uren tot een dag, naargelang het volume en de methode. De analyse en het verslag vergen vervolgens enkele dagen tot enkele weken, naargelang de gestelde vragen. Na het eerste gesprek wordt een termijn voorgesteld.
Referenties
Referenties gecontroleerd op 15 november 2026. Ze beschrijven goede praktijken en architecturen; de vermelding ervan betekent niet dat het laboratorium volgens een van deze referenties geaccrediteerd of gecertificeerd is.
- NIST SP 800-101 Rev. 1, Guidelines on Mobile Device Forensics (mei 2014)
- ISO/IEC 27037:2012, richtlijnen voor de identificatie, verzameling, acquisitie en bewaring van digitaal bewijs
- SWGDE 18-F-003-2.0, Best Practices for Mobile Device Evidence Collection & Preservation, Handling, and Acquisition (versie 2.0, 21 augustus 2025)
- Apple Platform Security, Data Protection
- Android Open Source Project, File-based encryption
Moet u een smartphone laten onderzoeken, voor een procedure, een geschil of een twijfel over de beveiliging ervan? Neem contact met ons op voordat u er iets mee doet: wij zeggen u wat u tot het onderzoek met het toestel moet doen.