
Das Wichtigste
- Die forensische Sicherung eines Mobilgeräts besteht darin, den Inhalt eines Smartphones nach einer dokumentierten Methode zu kopieren und die Integrität der Kopie mit einem kryptografischen SHA-256-Hashwert zu gewährleisten.
- Was ausgelesen werden kann, hängt vom Modell, der Version des Betriebssystems, dem Zustand des Geräts (eingeschaltet, gesperrt, BFU oder AFU) und der Verschlüsselung ab.
- Es gibt mehrere Stufen der Extraktion: logisch, erweitert logisch, vollständiges Dateisystem (FFS) und, bei manchen Geräten, physisch. Die tiefste ist nicht immer die nützlichste.
- Manche Methoden hinterlassen begrenzte technische Spuren auf dem Gerät: Sie sind kontrolliert und werden im Gutachten festgehalten.
- Das Gutachten unterscheidet zwischen Sicherung, Auswertung und Interpretation und gibt stets an, was nicht gewonnen werden konnte.
Was ist die forensische Sicherung eines Mobilgeräts?
Forensische Sicherung bezeichnet den Vorgang, bei dem die Daten eines Smartphones, eines Tablets oder eines anderen Mobilgeräts ausgelesen werden, um sie anschließend an einer Kopie auszuwerten. Das NIST beschreibt die Forensik mobiler Geräte als die Gewinnung digitaler Beweismittel unter Bedingungen, die ihren Wert erhalten, mit anerkannten Methoden. Drei Anforderungen kennzeichnen sie: eine zum Gerät passende Methode, eine überprüfbare Integrität und eine lückenlose Nachvollziehbarkeit.
Gewöhnliches Backup oder forensische Sicherung: Was ist der Unterschied?
Ein Backup über iCloud, iTunes oder Google dient dazu, ein Telefon wiederherzustellen. Es enthält nur, was der Hersteller und die Apps hineinlegen, und sagt nichts darüber, wie es entstanden ist. Eine forensische Sicherung wird dagegen Schritt für Schritt dokumentiert, mit Zeitstempel versehen und mit einem Hashwert versiegelt, und sie kann über das Backup hinausgehen: interne Datenbanken der Apps, Systemprotokolle, Nutzungsspuren. Ein Backup kann übrigens als Quelle einer Sicherung dienen, sofern es mit derselben Sorgfalt behandelt wird.
Erst bewahren, dann auslesen
Ein eingeschaltetes Smartphone verändert sich ständig: eingehende Nachrichten, Synchronisierungen, Updates, eine von Dritten ausgelöste Fernlöschung. Die erste Maßnahme besteht daher darin, es von allen Netzen zu trennen (Mobilfunk, WLAN, Bluetooth), zum Beispiel in einem Behältnis, das Funksignale abschirmt, und es mit Strom zu versorgen. Jede unnötige Handhabung wird vermieden. Unser Leitfaden zu digitalen Beweismitteln beschreibt diese ersten Schritte.
Den Ausgangszustand dokumentieren
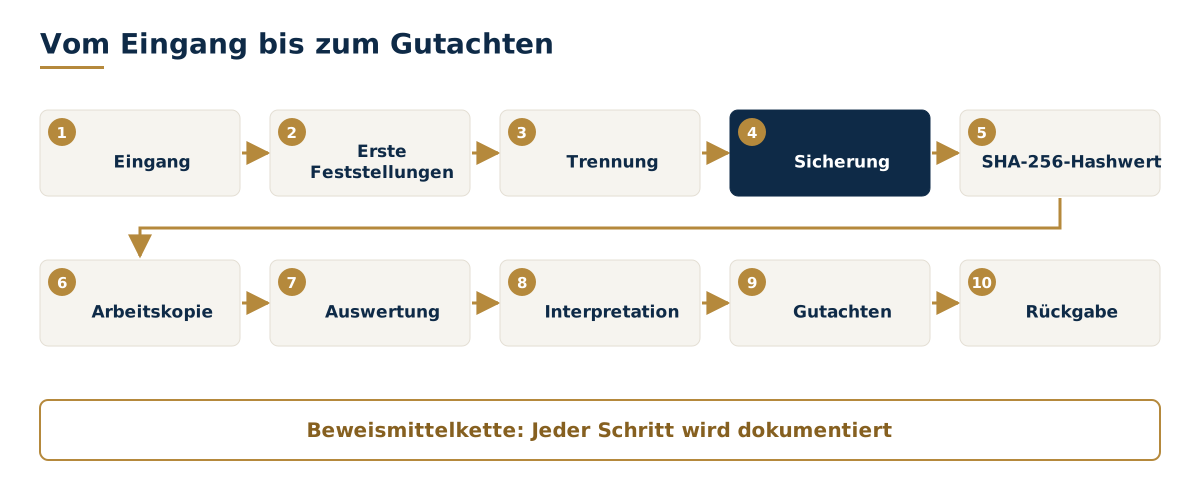
Bei Eingang wird das Gerät fotografiert und beschrieben: Modell, sichtbare Kennnummern, äußerer Zustand, ein- oder ausgeschaltet, gesperrt oder nicht, Akkustand, eingelegte SIM-Karte, Anzeige auf dem Bildschirm. Diese datierten Feststellungen ermöglichen es später, jeden Unterschied zwischen dem Zustand bei Übergabe und dem Zustand bei der Auswertung zu erklären.
Die Beweismittelkette
Die Beweismittelkette hält den Weg jedes Gegenstands fest: wer ihn übergeben hat, an wen, wann, in welchem Zustand, unter welchem Siegel und welche Arbeitsschritte durchgeführt wurden. Ein Übergabeprotokoll eröffnet sie, ein Arbeitsprotokoll führt sie fort, die Rückgabe schließt sie ab. Ohne sie lässt sich die Integrität eines Gegenstands nur schwer nachweisen.
Die Verschlüsselung moderner Smartphones
Aktuelle iPhones und Android-Geräte verschlüsseln die Daten des Nutzers standardmäßig. Beim iPhone ordnet Data Protection jede Datei einer Klasse zu, deren Schlüssel vom Code abhängen. Bei Android unterscheidet die dateibasierte Verschlüsselung (FBE), verpflichtend für Geräte, die mit Android 10 oder neuer auf den Markt kamen, zwischen einem ab dem Start verfügbaren Speicher und einem an die Anmeldedaten des Nutzers gebundenen Speicher. Die Folge: Ohne den Code oder ohne vorherige Entsperrung bleibt ein großer Teil der Daten verschlüsselt, unabhängig von der Methode.
BFU und AFU: Warum der Zustand des Geräts entscheidend ist
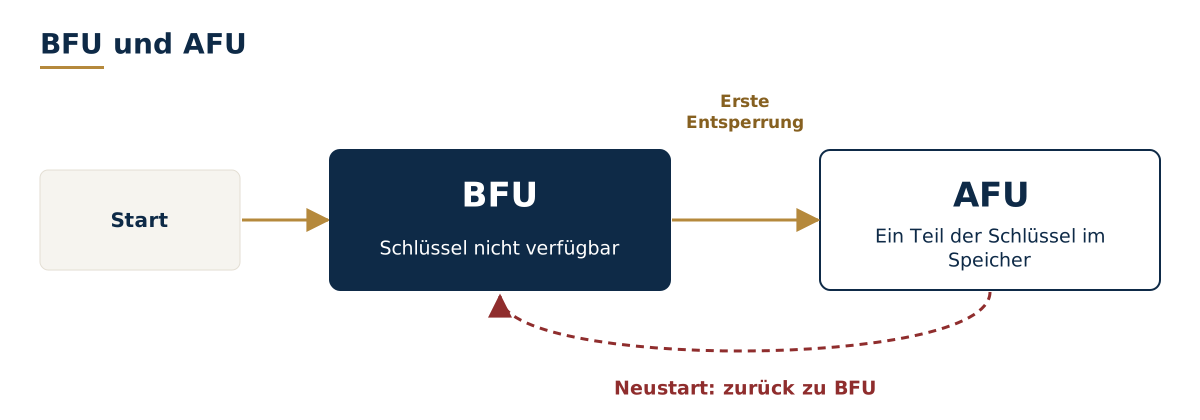
- BFU (Before First Unlock): Das Telefon wurde neu gestartet und noch nicht entsperrt. Die Schlüssel, die die meisten persönlichen Daten schützen, sind nicht verfügbar. Die Möglichkeiten der Extraktion sind stark eingeschränkt.
- AFU (After First Unlock): Das Telefon wurde seit dem Start mindestens einmal entsperrt, auch wenn es wieder gesperrt ist. Ein Teil der Schlüssel bleibt im Speicher, was mehr Möglichkeiten eröffnet.
Deshalb sollte ein Telefon vor der Untersuchung nicht ausgeschaltet werden: Ein Neustart versetzt es unumkehrbar in den BFU-Zustand zurück.
Die Stufen der Extraktion
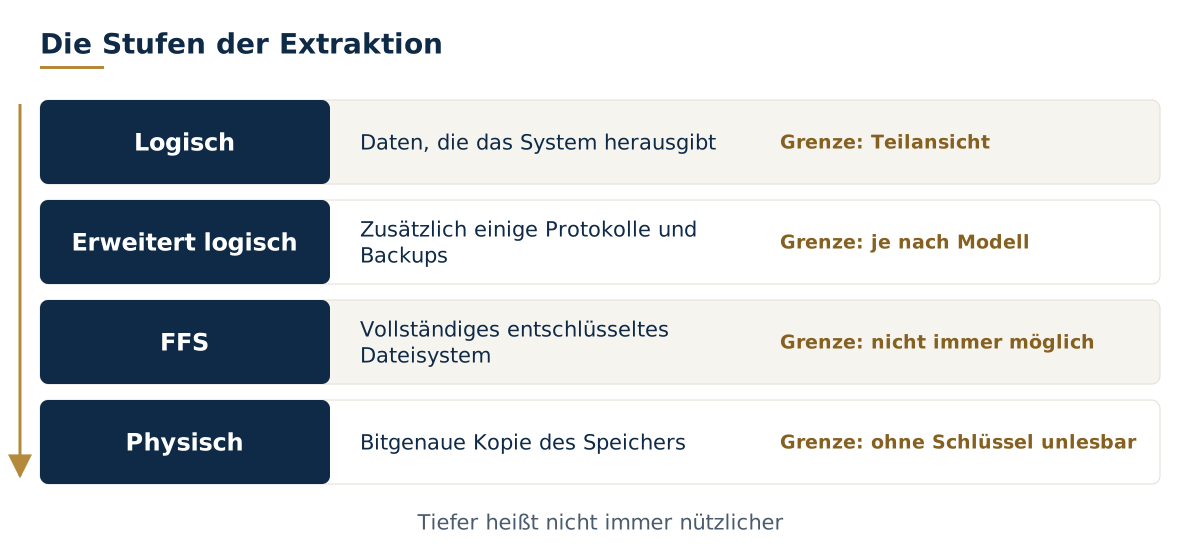
Logische Extraktion. Das Gerät liefert seine Daten selbst über die vom Betriebssystem vorgesehenen Schnittstellen, wie bei einem Backup: Kontakte, Nachrichten, Anruflisten, Fotos, Daten zahlreicher Apps. Es ist die am breitesten anwendbare und am wenigsten eingreifende Methode, aber sie sieht nur, was das System herausgibt.
Erweiterte logische Extraktion. Sie ergänzt die vorige Methode um weitere vom System vorgesehene Kanäle, zum Beispiel bestimmte Diagnoseprotokolle, passwortverschlüsselte Backups oder Dienste zur Dateifreigabe. Sie gewinnt mehr Spuren, ohne die Sicherheit des Geräts anzutasten.
Extraktion des vollständigen Dateisystems (FFS). Sie kopiert die Struktur der entschlüsselten Dateien, einschließlich der internen Datenbanken der Apps, der Systemdateien und zahlreicher Nutzungsartefakte. Bei aktuellen Geräten ist sie oft die reichhaltigste tatsächlich nutzbare Extraktion. Sie ist nur für bestimmte Modelle und Versionen in bestimmten Zuständen möglich und kann Methoden erfordern, die begrenzte Spuren auf dem Gerät hinterlassen.
Physische Extraktion. Sie kopiert den Speicher Bit für Bit, einschließlich nicht zugewiesener Bereiche. Bei älteren Geräten ließen sich damit gelöschte Daten wiederfinden. Bei modernen verschlüsselten Smartphones bleibt eine physische Kopie ohne die Schlüssel weitgehend unlesbar: Sie ist daher einer FFS-Extraktion nicht grundsätzlich überlegen und nur bei einer begrenzten Zahl von Geräten möglich.
| Methode | Gewonnene Daten | Übliche Voraussetzungen | Wichtigste Grenze | Auswirkung auf das Gerät |
|---|---|---|---|---|
| Logisch | Kontakte, Nachrichten, Anruflisten, Fotos, Daten zahlreicher Apps | Gerät entsperrt oder Computer bereits vertrauenswürdig | Sieht nur, was das System herausgibt | Begrenzte Verbindungsspuren |
| Erweitert logisch | Logische Daten sowie bestimmte Diagnoseprotokolle, verschlüsselte Backups und Dateifreigaben | Gleiche Voraussetzungen, je nach Modell | Umfang variiert mit dem System und seiner Version | Begrenzte Verbindungsspuren |
| Vollständiges Dateisystem (FFS) | Struktur der entschlüsselten Dateien, interne Datenbanken der Apps, Systemprotokolle | Nur bestimmte Modelle, Versionen und Zustände | Nicht immer verfügbar; hängt vom BFU- oder AFU-Zustand ab | Kann eine vorübergehende Komponente erfordern, dokumentiert |
| Physisch | Bitgenaue Kopie des Speichers, einschließlich nicht zugewiesener Bereiche | Begrenzte Zahl von Geräten, oft ältere | Ohne die Schlüssel weitgehend unlesbar | Je nach Methode unterschiedlich, dokumentiert |
Backups und Cloud-Daten in einem zulässigen Rahmen
Ein Teil der Daten eines Telefons liegt auch in der Cloud: Backups, Fotos, synchronisierte Messenger. Sie werden nur mit Zustimmung des Kontoinhabers und mit dessen Zugangsdaten oder auf Grundlage einer gesetzlichen Ermächtigung erhoben. Die Erhebung wird als eigenständige Sicherung dokumentiert, denn die Daten in der Cloud können von denen auf dem Gerät abweichen.
Android und iOS: zwei unterschiedliche Architekturen
Apple entwickelt Hardware und Betriebssystem selbst: Die Produktpalette ist einheitlich und stark geschützt, und die Möglichkeiten der Sicherung hängen eng vom Modell und der iOS-Version ab. Android ist ein offenes System, das von zahlreichen Herstellern auf unterschiedlichen Prozessoren eingesetzt wird, mit eigenen Oberflächen und Update-Rhythmen. Die Methode muss daher Gerät für Gerät gewählt werden. In beiden Fällen ermöglicht der vom Eigentümer mitgeteilte Code fast immer eine vollständigere Sicherung.
Die Integrität prüfen: der SHA-256-Hashwert
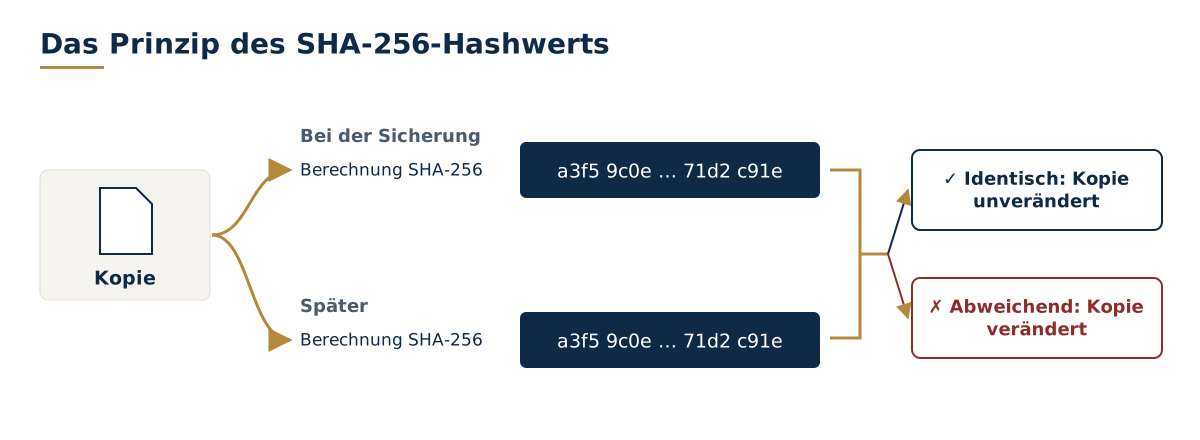
Bei der Sicherung wird ein kryptografischer SHA-256 -Hashwert der Kopie berechnet. Es ist eine Zeichenfolge aus 64 Zeichen, die sich bei der kleinsten Änderung des Inhalts vollständig ändert. Jeder Sachverständige kann den Hashwert der Kopie neu berechnen und mit dem im Gutachten vergleichen: Sind sie identisch, wurde die Kopie seit der Sicherung nicht verändert. Die Auswertung erfolgt immer an einer Arbeitskopie, nie am Original.
Verändert eine Sicherung das Telefon?
Nicht immer, aber manchmal, und das muss gesagt werden. Den Bildschirm einschalten, ein Kabel anschließen oder einem Computer vertrauen hinterlässt bereits Spuren. Manche Methoden installieren vorübergehend eine Komponente auf dem Gerät. Diese Veränderungen sind begrenzt, bekannt, bewusst gewählt und im Gutachten festgehalten. Ziel ist nicht das unmögliche Fehlen jeder Spur, sondern ein kontrollierter und erklärbarer Eingriff.
Technische und rechtliche Grenzen
Technisch funktioniert keine Methode bei allen Geräten: Modell, Version des Betriebssystems, Update-Stand, BFU- oder AFU-Zustand und physische Schäden bestimmen, was zu einem bestimmten Zeitpunkt möglich ist. Rechtlich setzt eine Sicherung eine Rechtsgrundlage voraus: ein Gerät, das dem Auftraggeber gehört, die Zustimmung des Inhabers oder einen Auftrag einer Justizbehörde. Wir untersuchen das Gerät eines Dritten nicht ohne eine solche Grundlage, und wir umgehen keine Sperre außerhalb eines rechtlichen Rahmens.
- Was die Sicherung belegt: den Inhalt der Kopie, Datum und Methode des Vorgangs sowie den Hashwert, mit dem sie überprüft werden kann.
- Was je nach Fall möglich bleibt: gelöschte Elemente wiederfinden, Ereignisse datieren, Konten oder Geräte miteinander verknüpfen.
- Was außer Reichweite liegt: ein Ergebnis vor der Untersuchung garantieren, lesen, was ohne die Schlüssel verschlüsselt bleibt, ohne Rechtsgrundlage tätig werden.
Sicherung, Auswertung, Interpretation: drei getrennte Schritte
- Sicherung: eine getreue und überprüfbare Kopie gewinnen.
- Auswertung: die relevanten Elemente in dieser Kopie suchen, datieren und miteinander verknüpfen.
- Interpretation: sagen, was diese Elemente belegen können und was nicht.
Das Gutachten hält diese drei Ebenen auseinander. Die rechtliche Würdigung der Tatsachen und der Beweiswert der Elemente sind anschließend Sache des Rechtsanwalts und des Gerichts. Rechtsanwälte finden Einzelheiten zu unserer Unterstützung auf der Seite für Rechtsanwälte.
Professionelle Technologien im Dienst der digitalen Ermittlung
Für die forensische Sicherung und Auswertung von Smartphones setzt das Labor drei professionelle Lösungen ein: Cellebrite Inseyets, MOBILedit Forensic und Belkasoft X. Keine Software deckt alle Modelle, alle Versionen des Betriebssystems und alle Apps ab. Mehrere Technologien zur Verfügung zu haben, ermöglicht es, für jedes Gerät die passende Methode zu wählen und die Ergebnisse zu überprüfen.
- Cellebrite Inseyets (Cellebrite): eine Suite für digitale Forensik, die den Zugriff auf und die Extraktion von Daten (UFED) mit der Dekodierung und Auswertung der extrahierten Daten (Physical Analyzer) verbindet, für iOS- und Android-Geräte.
- MOBILedit Forensic (Compelson, Tschechien): eine Lösung, die Daten aus Telefonen, Smartwatches und Cloud-Diensten extrahiert, die Inhalte von Apps auswertet und Berichte erstellt, mit logischen und physischen Methoden.
- Belkasoft X (Belkasoft): eine Umgebung für Sicherung und Auswertung, die mobile Quellen, Computer und Cloud-Quellen in einem einzigen Fall verarbeitet, beginnend mit den am wenigsten eingreifenden Methoden.
Ein Ansatz mit mehreren Technologien. Jede Software hat ihre Stärken je nach Modell, Version des Betriebssystems und betroffenen Apps. Das Werkzeug wird nach dem Gerät und den Fragen des Auftrags gewählt, nicht umgekehrt.
Unabhängigkeit von den Herstellern. Wir nutzen diese Programme unter Lizenz, als Anwender. Wir sind weder Wiederverkäufer noch Partner dieser Hersteller, und die Wahl eines Werkzeugs richtet sich allein nach den Erfordernissen der Untersuchung.
Gegenprüfung der Ergebnisse. Ist ein Element entscheidend, kann es mit einem zweiten Werkzeug abgeglichen oder direkt in den Quelldateien überprüft werden, etwa in den Datenbanken der Apps. Das Gutachten nennt für jede Feststellung das Werkzeug und seine Version und weist auf etwaige Abweichungen hin.
Cellebrite, Inseyets, UFED, MOBILedit und Belkasoft sind Marken ihrer jeweiligen Inhaber. Ihre Nennung bedeutet weder eine Partnerschaft noch eine Zertifizierung durch diese Hersteller.
In der Praxis: Was tun mit Ihrem Telefon?
Wenn Sie uns ein Telefon anvertrauen müssen: Schalten Sie es nicht aus, setzen Sie es nicht zurück, aktualisieren Sie es nicht, deinstallieren Sie nichts und trennen Sie, wenn möglich, seine Netzverbindungen. Halten Sie den Code bereit, wenn es Ihr eigenes Gerät ist, und kontaktieren Sie uns, bevor Sie etwas anderes damit tun. Wenn Sie glauben, dass Ihr Telefon überwacht wird, lesen Sie zuerst unsere Seiten zu einem gehackten Smartphone und zu Spyware und Trackern. Bei verlorenen oder gelöschten Daten: siehe unsere Seite zur Datenwiederherstellung.
Glossar
- Sicherung
- Dokumentierte und überprüfbare Kopie der Daten eines Geräts, an der die Auswertung erfolgt.
- AFU (After First Unlock)
- Zustand eines Geräts, das seit dem Start mindestens einmal entsperrt wurde.
- BFU (Before First Unlock)
- Zustand eines neu gestarteten Geräts, das noch nicht entsperrt wurde.
- Beweismittelkette
- Nachvollziehbarkeit jeder Übergabe, jedes Arbeitsschritts und jeder Weitergabe eines Beweismittels.
- FBE (File-Based Encryption)
- Dateibasierte Verschlüsselung, die Android verwendet.
- FFS (Full File System)
- Extraktion des vollständigen Dateisystems eines Geräts.
- SHA-256
- Hashfunktion, die einen Fingerabdruck aus 64 Zeichen erzeugt und zur Prüfung der Integrität einer Kopie dient.
Häufige Fragen
Was ist eine forensische Sicherung eines Smartphones?
Es ist die dokumentierte Kopie des Inhalts eines Telefons, versiegelt mit einem SHA-256-Hashwert, an der anschließend die Auswertung erfolgt. Das Original wird nach diesem Schritt nicht mehr bearbeitet, außer wenn es notwendig ist und dokumentiert wird.
Kann ein gesperrtes Telefon untersucht werden?
Das hängt vom Modell, der Version des Betriebssystems und dem Zustand des Geräts ab. Mit dem vom Eigentümer mitgeteilten Code ist die Sicherung in der Regel vollständiger. Ohne Code können die Möglichkeiten sehr begrenzt sein, und wir können vor der Untersuchung des Geräts nichts garantieren.
Lassen sich gelöschte WhatsApp-Nachrichten wiederherstellen?
Manchmal, teilweise. Spuren können in den Datenbanken der App, in Backups oder auf dem Gerät eines Gesprächspartners verbleiben. Auf einem aktuellen verschlüsselten Telefon ist eine vor langer Zeit gelöschte Nachricht oft nicht mehr wiederherstellbar. Nur eine Untersuchung kann das klären.
Wurde mein iPhone oder Samsung gehackt?
Eine Sicherung mit anschließender Auswertung kann nach Anzeichen einer Kompromittierung suchen: Konfigurationsprofile, unbekannte Apps, auffälliges Verhalten, bekannte Spuren von Spyware. Sie kann das Vorhandensein von Anzeichen belegen; das Fehlen von Anzeichen beweist nicht immer, dass keine Kompromittierung vorliegt.
Verändert die Sicherung das Telefon?
Sie kann begrenzte technische Veränderungen verursachen, zum Beispiel Verbindungsspuren oder eine vorübergehende Komponente. Diese Veränderungen sind kontrolliert, im Gutachten beschrieben und ohne Auswirkung auf die untersuchten Daten.
Warum sollte das Telefon nicht ausgeschaltet werden?
Ein Neustart versetzt das Gerät in den BFU-Zustand zurück: Ein Teil der Verschlüsselungsschlüssel ist nicht mehr verfügbar, und manche Daten werden unzugänglich. Besser ist es, das Gerät eingeschaltet und geladen zu lassen, von den Netzen zu trennen und uns zu kontaktieren.
Kann das Gutachten vor Gericht verwendet werden?
Das Gutachten ist so verfasst, dass es vor Gericht vorgelegt werden kann: beschriebene Methode, Hashwerte, Beweismittelkette, dargelegte Grenzen. Seine Zulässigkeit und sein Beweiswert werden vom zuständigen Gericht beurteilt, und Ihr Rechtsanwalt bleibt dazu Ihr Ansprechpartner.
Was ist der Unterschied zwischen einer logischen Extraktion und einer FFS-Extraktion?
Eine logische Extraktion gewinnt, was das System herausgibt, wie ein Backup. Eine Extraktion des vollständigen Dateisystems (FFS) kopiert die Dateistruktur, einschließlich der internen Datenbanken der Apps und zahlreicher Protokolle. Sie ist reichhaltiger, aber nicht bei allen Geräten möglich.
Kann eine Sicherung aus der Ferne erfolgen?
Nicht bei einem Telefon ohne Wissen seines Nutzers. Mit Zustimmung des Kontoinhabers können manche Daten aus seinen Cloud-Konten oder Backups aus der Ferne und dokumentiert erhoben werden. Die Sicherung des Geräts selbst erfolgt in Anwesenheit des Geräts.
Wie lange dauert es?
Die Sicherung selbst dauert je nach Datenmenge und Methode einige Stunden bis einen Tag. Auswertung und Gutachten benötigen anschließend einige Tage bis einige Wochen, je nach den gestellten Fragen. Nach dem ersten Gespräch wird ein Zeitrahmen vorgeschlagen.
Quellen
Quellen geprüft am 15. November 2026. Sie beschreiben bewährte Verfahren und Architekturen; ihre Nennung bedeutet nicht, dass das Labor nach einer von ihnen akkreditiert oder zertifiziert ist.
- NIST SP 800-101 Rev. 1, Guidelines on Mobile Device Forensics (Mai 2014)
- ISO/IEC 27037:2012, Leitfaden für die Identifizierung, Sammlung, Sicherung und Aufbewahrung digitaler Beweismittel
- SWGDE 18-F-003-2.0, Best Practices for Mobile Device Evidence Collection & Preservation, Handling, and Acquisition (Version 2.0, 21. August 2025)
- Apple Platform Security, Data Protection
- Android Open Source Project, File-based encryption
Muss ein Smartphone untersucht werden, für ein Verfahren, einen Streitfall oder einen Zweifel an seiner Sicherheit? Kontaktieren Sie uns, bevor Sie etwas damit tun: Wir sagen Ihnen, was Sie bis zur Untersuchung mit dem Gerät tun sollten.