
Kort fortalt
- Forensisk sikring af en mobil enhed består i at kopiere indholdet af en smartphone efter en dokumenteret metode og derefter sikre kopiens integritet med en kryptografisk SHA-256-hashværdi.
- Hvad der kan udtrækkes, afhænger af model, styresystemets version, enhedens tilstand (tændt, låst, BFU eller AFU) og kryptering.
- Der findes flere niveauer af udtræk: logisk, avanceret logisk, fuldt filsystem (FFS) og, på visse enheder, fysisk. Det dybeste er ikke altid det mest nyttige.
- Visse metoder efterlader begrænsede tekniske spor på enheden: de er kontrollerede og noteres i rapporten.
- Rapporten skelner mellem sikring, analyse og fortolkning og angiver altid, hvad der ikke kunne opnås.
Hvad er forensisk sikring af en mobil enhed?
Forensisk sikring er den handling, der udtrækker data fra en smartphone, en tablet eller en anden mobil enhed, så de derefter kan analyseres på en kopi. NIST beskriver forensisk undersøgelse af mobile enheder som det at tilvejebringe digitale beviser under forhold, der bevarer deres værdi, med anerkendte metoder. Tre krav kendetegner den: en metode, der passer til enheden, en efterprøvelig integritet og en fuldstændig sporbarhed.
Almindelig backup eller forensisk sikring: hvad er forskellen?
En backup via iCloud, iTunes eller Google bruges til at gendanne en telefon. Den indeholder kun det, producenten og apps vælger at lægge i den, og den siger intet om, hvordan den er blevet til. En forensisk sikring derimod dokumenteres trin for trin, tidsstemples og forsegles med en hashværdi, og den kan gå længere end backuppen: interne databaser i apps, systemlogfiler, brugsspor. En backup kan i øvrigt bruges som kilde til sikring, forudsat at den behandles lige så omhyggeligt.
Bevar, før der udtrækkes
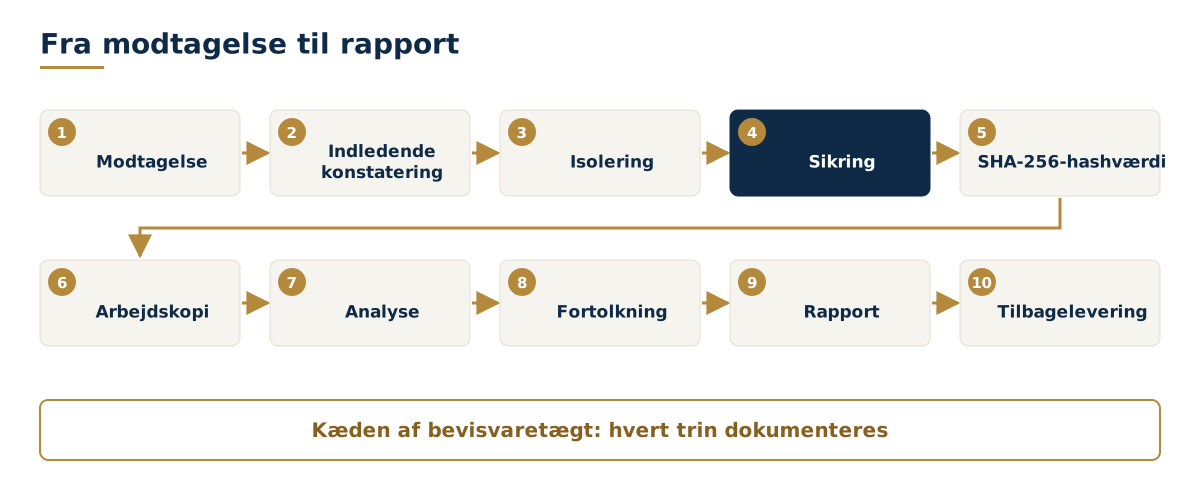
En tændt smartphone ændrer sig hele tiden: indgående beskeder, synkroniseringer, opdateringer, fjernsletning udløst af en anden person. Det første skridt er derfor at isolere den fra alle netværk (mobilnet, wi-fi, Bluetooth), for eksempel i en beholder, der blokerer radiosignaler, og at holde den strømforsynet. Enhver unødvendig håndtering undgås. Vores guide om digitale beviser beskriver disse første skridt.
Dokumentation af udgangstilstanden
Ved modtagelsen fotograferes og beskrives enheden: model, synlige identifikationsnumre, fysisk tilstand, tændt eller slukket, låst eller ej, batteriniveau, tilstedeværende SIM-kort, hvad skærmen viser. Disse daterede konstateringer gør det senere muligt at forklare enhver forskel mellem tilstanden ved overdragelsen og tilstanden ved analysen.
Kæden af bevisvaretægt
Kæden af bevisvaretægt (chain of custody) registrerer hvert elements vej: hvem der overdrog det, til hvem, hvornår, i hvilken tilstand, under hvilken forsegling, og hvilke handlinger der er udført. En overdragelsesprotokol indleder den, en log over handlingerne holder den ajour, og tilbageleveringen afslutter den. Uden den bliver et elements integritet vanskelig at påvise.
Kryptering på moderne smartphones
Nyere iPhones og Android-telefoner krypterer brugerens data som standard. På iPhone tildeler Data Protection hver fil en klasse, hvis nøgler afhænger af adgangskoden. På Android skelner filbaseret kryptering (FBE), som er obligatorisk for enheder lanceret med Android 10 eller nyere, mellem lager, der er tilgængeligt fra opstarten, og lager, der er knyttet til brugerens loginoplysninger. Konsekvensen: uden koden, eller uden en forudgående oplåsning, forbliver en stor del af dataene krypteret, uanset metoden.
BFU og AFU: hvorfor enhedens tilstand er afgørende
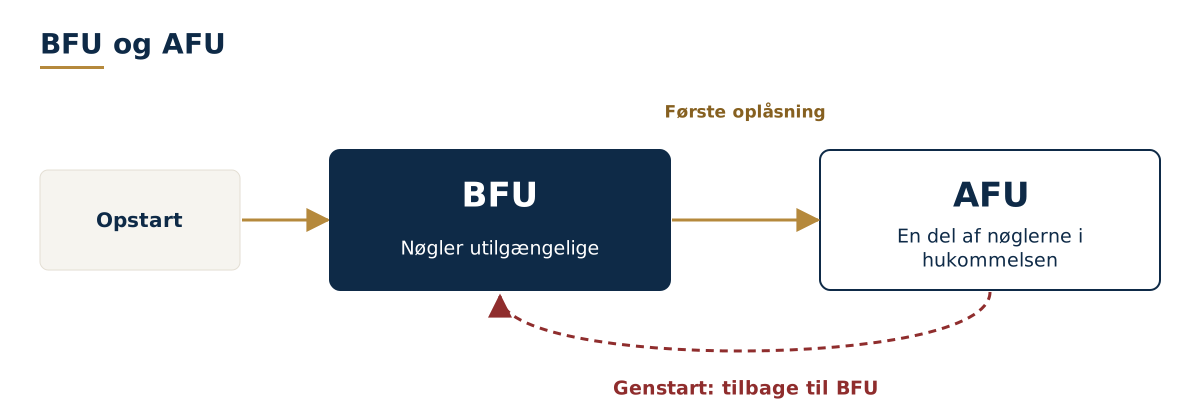
- BFU (Before First Unlock): telefonen er genstartet og er endnu ikke låst op. De nøgler, der beskytter de fleste personlige data, er ikke tilgængelige. Mulighederne for udtræk er meget begrænsede.
- AFU (After First Unlock): telefonen er låst op mindst én gang siden opstarten, selv om den er låst igen. En del af nøglerne forbliver i hukommelsen, hvilket giver flere muligheder.
Derfor bør en telefon ikke slukkes før undersøgelsen: en genstart sætter den tilbage i BFU-tilstand, og det kan ikke gøres om.
Niveauerne af udtræk
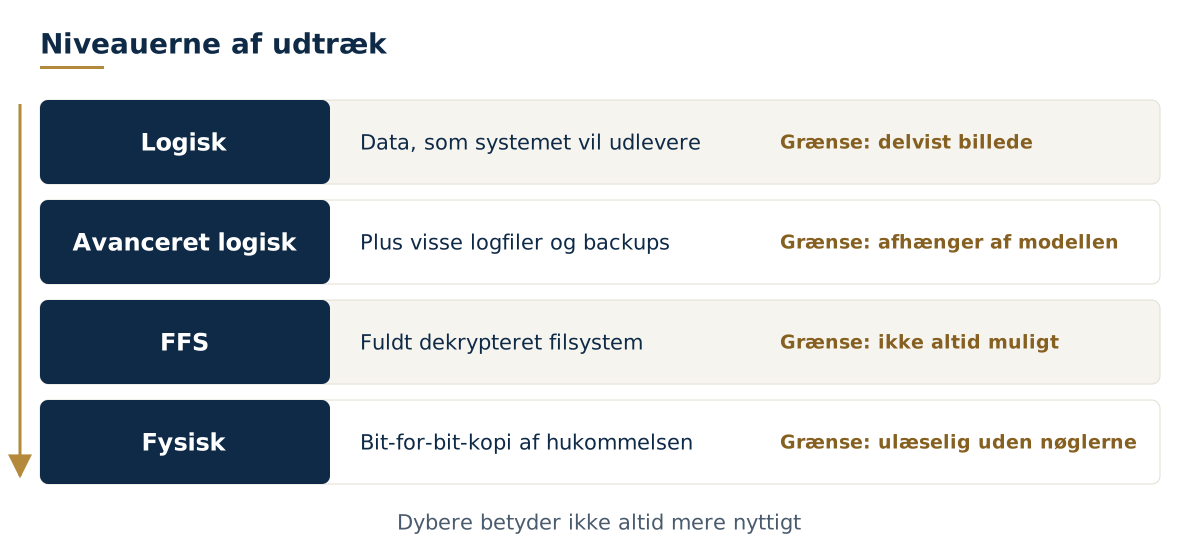
Logisk udtræk. Enheden leverer selv sine data via de grænseflader, styresystemet stiller til rådighed, som ved en backup: kontakter, beskeder, opkaldslister, fotos, data fra mange apps. Det er den mest anvendelige og mindst indgribende metode, men den ser kun det, systemet vil udlevere.
Avanceret logisk udtræk. Det supplerer det foregående med andre kanaler, som systemet stiller til rådighed, for eksempel visse diagnoselogfiler, adgangskodekrypterede backups eller fildelingstjenester. Det henter flere spor uden at røre ved enhedens sikkerhed.
Udtræk af det fulde filsystem (FFS). Det kopierer træstrukturen af de dekrypterede filer, herunder apps' interne databaser, systemfiler og mange brugsartefakter. På nyere enheder er det ofte det rigeste udtræk, der reelt kan bruges. Det er kun muligt for visse modeller og versioner, i visse tilstande, og kan kræve metoder, der efterlader begrænsede spor på enheden.
Fysisk udtræk. Det kopierer hukommelsen bit for bit, inklusive ikke-allokeret plads. På ældre enheder gjorde det det muligt at finde slettede data. På moderne krypterede smartphones er en fysisk kopi uden nøglerne stort set ulæselig: den er derfor ikke systematisk bedre end et FFS-udtræk, og den er kun mulig på et begrænset antal enheder.
| Metode | Opnåede data | Sædvanlige betingelser | Vigtigste begrænsning | Virkning på enheden |
|---|---|---|---|---|
| Logisk | Kontakter, beskeder, opkaldslister, fotos, data fra mange apps | Enheden låst op eller computeren allerede godkendt | Ser kun det, systemet vil udlevere | Begrænsede forbindelsesspor |
| Avanceret logisk | Logiske data plus visse diagnoselogfiler, krypterede backups og fildelinger | Samme betingelser, afhængigt af modellen | Dækningen varierer med systemet og dets version | Begrænsede forbindelsesspor |
| Fuldt filsystem (FFS) | Træstruktur af dekrypterede filer, apps' interne databaser, systemlogfiler | Kun visse modeller, versioner og tilstande | Ikke altid muligt; afhænger af BFU- eller AFU-tilstanden | Kan kræve en midlertidig komponent, som noteres |
| Fysisk | Bit-for-bit-kopi af hukommelsen, inklusive ikke-allokeret plads | Begrænset antal enheder, ofte ældre | Stort set ulæselig uden krypteringsnøglerne | Varierer med metoden, noteres |
Backups og clouddata inden for en lovlig ramme
En del af en telefons data findes også i skyen: backups, fotos, synkroniserede beskedtjenester. De indsamles kun med kontohaverens samtykke og dennes loginoplysninger, eller på grundlag af en lovhjemmel. Indsamlingen dokumenteres som en selvstændig sikring, fordi data i skyen kan afvige fra dataene på enheden.
Android og iOS: to forskellige arkitekturer
Apple udvikler både hardware og styresystem: sortimentet er ensartet og stærkt beskyttet, og mulighederne for sikring afhænger nøje af model og iOS-version. Android er et åbent system, som bruges af mange producenter, på forskellige processorer, med egne tilpasninger og opdateringsrytmer. Metoden må derfor vælges enhed for enhed. I begge tilfælde giver den adgangskode, ejeren oplyser, næsten altid en mere fuldstændig sikring.
Kontrol af integriteten: SHA-256-hashværdien
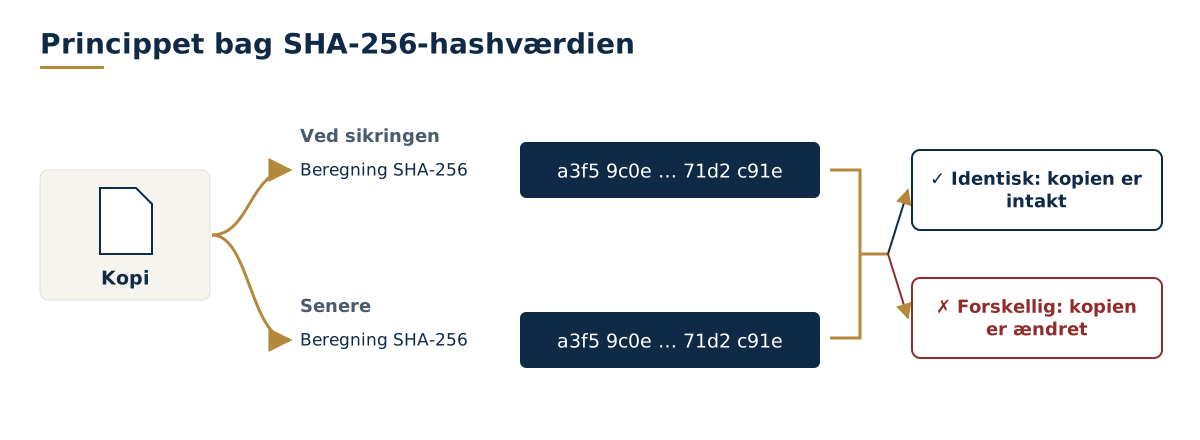
Ved sikringen beregnes en kryptografisk SHA-256-hashværdi af kopien. Det er en streng på 64 tegn, som ændrer sig fuldstændigt ved den mindste ændring af indholdet. Enhver sagkyndig kan genberegne kopiens hashværdi og sammenligne den med rapportens: er de identiske, er kopien ikke ændret siden sikringen. Analysen foretages altid på en arbejdskopi, aldrig på originalen.
Ændrer en sikring telefonen?
Ikke altid, men nogle gange, og det skal siges. At tænde skærmen, tilslutte et kabel eller godkende en computer efterlader allerede spor. Visse metoder installerer midlertidigt en komponent på enheden. Disse ændringer er begrænsede, kendte, bevidst valgte og noteret i rapporten. Målet er ikke det umulige fravær af ethvert spor, men et kontrolleret indgreb, der kan forklares.
Tekniske og juridiske grænser
Teknisk virker ingen metode på alle enheder: model, styresystemets version, opdateringsniveau, BFU- eller AFU-tilstand og fysisk skade bestemmer, hvad der er muligt på et givet tidspunkt. Juridisk kræver en sikring et retsgrundlag: en enhed, der tilhører klienten, indehaverens samtykke eller en opgave fra en retslig myndighed. Vi undersøger ikke en tredjeparts enhed uden et sådant grundlag, og vi omgår ikke en lås uden for en lovlig ramme.
- Hvad sikringen fastslår: kopiens indhold, handlingens dato og metode samt den hashværdi, der gør det muligt at kontrollere den.
- Hvad der kan være muligt afhængigt af sagen: at finde slettede elementer, datere hændelser, forbinde konti eller enheder.
- Hvad der ligger uden for rækkevidde: at garantere et resultat før undersøgelsen, at læse det, der forbliver krypteret uden nøglerne, at handle uden retsgrundlag.
Sikring, analyse, fortolkning: tre adskilte trin
- Sikring: at skaffe en tro og efterprøvelig kopi.
- Analyse: at søge efter, datere og forbinde de relevante elementer i denne kopi.
- Fortolkning: at sige, hvad disse elementer gør det muligt at fastslå, og hvad de ikke gør det muligt at fastslå.
Rapporten holder disse tre niveauer adskilt. Den juridiske kvalificering af de faktiske forhold og elementernes bevisværdi er derefter op til advokaten og retten. Advokater finder nærmere oplysninger om vores bistand på siden for advokater.
Professionelle teknologier i den digitale efterforsknings tjeneste
Til forensisk sikring og analyse af smartphones bruger laboratoriet tre professionelle løsninger: Cellebrite Inseyets, MOBILedit Forensic og Belkasoft X. Intet program dækker alle modeller, alle versioner af styresystemet og alle apps. At råde over flere teknologier gør det muligt at vælge den rette metode til hver enhed og at kontrollere resultaterne.
- Cellebrite Inseyets (Cellebrite): en pakke til digital forensics, der kombinerer adgang til og udtræk af data (UFED) med afkodning og analyse af de udtrukne data (Physical Analyzer), for iOS- og Android-enheder.
- MOBILedit Forensic (Compelson, Tjekkiet): en løsning, der udtrækker data fra telefoner, smartwatches og cloudtjenester, analyserer indholdet i apps og udarbejder rapporter, med logiske og fysiske metoder.
- Belkasoft X (Belkasoft): et miljø til sikring og analyse, der behandler mobile kilder, computere og cloudkilder i én og samme sag, begyndende med de mindst indgribende metoder.
En tilgang med flere teknologier. Hvert program har sine styrker afhængigt af model, styresystemets version og de involverede apps. Værktøjet vælges ud fra enheden og opgavens spørgsmål, ikke omvendt.
Uafhængighed af leverandørerne. Vi bruger disse programmer under licens, som brugere. Vi er hverken forhandler eller partner for disse leverandører, og valget af et værktøj styres udelukkende af undersøgelsens behov.
Krydsvalidering af resultaterne. Når et element er afgørende, kan det kontrolleres med et andet værktøj eller efterprøves direkte i kildefilerne, såsom apps' databaser. Rapporten angiver værktøjet og dets version for hver konstatering og påpeger eventuelle afvigelser.
Cellebrite, Inseyets, UFED, MOBILedit og Belkasoft er varemærker tilhørende deres respektive ejere. Omtalen indebærer hverken partnerskab eller certificering fra disse leverandører.
I praksis: hvad gør du med din telefon?
Skal du overlade os en telefon? Sluk den ikke, nulstil den ikke, opdatér den ikke, afinstallér intet, og afbryd dens netværksforbindelser, hvis du kan. Hav adgangskoden klar, hvis det er din egen enhed, og kontakt os, før du gør noget andet med den. Hvis du tror, at din telefon bliver overvåget, så læs først vores sider om en hacket smartphone og spyware og sporing. Ved mistede eller slettede data: se vores side om gendannelse af data.
Ordliste
- Sikring
- Dokumenteret og efterprøvelig kopi af en enheds data, som analysen foretages på.
- AFU (After First Unlock)
- Tilstand for en enhed, der er låst op mindst én gang siden opstarten.
- BFU (Before First Unlock)
- Tilstand for en genstartet enhed, der endnu ikke er låst op.
- Kæden af bevisvaretægt
- Sporbarhed for hver overdragelse, handling og overførsel af et bevismiddel.
- FBE (File-Based Encryption)
- Kryptering pr. fil, som bruges af Android.
- FFS (Full File System)
- Udtræk af en enheds fulde filsystem.
- SHA-256
- Hashfunktion, der giver et fingeraftryk på 64 tegn, som bruges til at kontrollere en kopis integritet.
Ofte stillede spørgsmål
Hvad er forensisk sikring af en smartphone?
Det er den dokumenterede kopi af en telefons indhold, forseglet med en SHA-256-hashværdi, som analysen derefter foretages på. Originalen håndteres ikke længere efter dette trin, undtagen når det er nødvendigt og noteres.
Kan en låst telefon undersøges?
Det afhænger af model, styresystemets version og enhedens tilstand. Med den kode, ejeren oplyser, er sikringen som regel mere fuldstændig. Uden kode kan mulighederne være meget begrænsede, og vi kan ikke garantere noget, før vi har undersøgt enheden.
Kan slettede WhatsApp-beskeder genfindes?
Nogle gange, delvist. Spor kan forblive i appens databaser, i backups eller på en samtalepartners enhed. På en nyere krypteret telefon kan en besked, der blev slettet for længe siden, ofte ikke gendannes. Kun en undersøgelse kan afgøre det.
Er min iPhone eller Samsung hacket?
En sikring efterfulgt af en analyse kan lede efter tegn på kompromittering: konfigurationsprofiler, ukendte apps, unormal adfærd, kendte spor af spyware. Den kan fastslå, at der er tegn; fravær af tegn beviser ikke altid, at der ikke er sket en kompromittering.
Ændrer sikringen telefonen?
Den kan medføre begrænsede tekniske ændringer, for eksempel forbindelsesspor eller en midlertidig komponent. Disse ændringer er kontrollerede, beskrevet i rapporten og uden virkning på de undersøgte data.
Hvorfor må telefonen ikke slukkes?
En genstart sætter enheden tilbage i BFU-tilstand: en del af krypteringsnøglerne er ikke længere tilgængelige, og visse data bliver utilgængelige. Det er bedre at holde den tændt og opladet, isoleret fra netværk, og kontakte os.
Kan rapporten bruges i retten?
Rapporten er skrevet, så den kan fremlægges i retten: beskrevet metode, hashværdier, kæde af bevisvaretægt, angivne begrænsninger. Dens antagelighed og bevisværdi vurderes af den ret, der behandler sagen, og din advokat er fortsat din kontaktperson i det spørgsmål.
Hvad er forskellen på et logisk udtræk og et FFS-udtræk?
Et logisk udtræk henter det, systemet vil udlevere, som en backup. Et udtræk af det fulde filsystem (FFS) kopierer filernes træstruktur, herunder apps' interne databaser og mange logfiler. Det er rigere, men ikke muligt på alle enheder.
Kan en sikring foretages på afstand?
Ikke af en telefon uden brugerens vidende. Med kontohaverens samtykke kan visse data indsamles på afstand og dokumenteret fra dennes cloudkonti eller backups. Sikringen af selve enheden foretages med enheden til stede.
Hvor lang tid tager det?
Selve sikringen tager fra nogle timer til en dag afhængigt af mængden og metoden. Analysen og rapporten kræver derefter fra nogle dage til nogle uger afhængigt af de stillede spørgsmål. En tidsramme foreslås efter den første samtale.
Referencer
Referencer kontrolleret den 15. november 2026. De beskriver god praksis og arkitekturer; at de nævnes betyder ikke, at laboratoriet er akkrediteret eller certificeret efter nogen af dem.
- NIST SP 800-101 Rev. 1, Guidelines on Mobile Device Forensics (maj 2014)
- ISO/IEC 27037:2012, retningslinjer for identifikation, indsamling, sikring og bevaring af digitale beviser
- SWGDE 18-F-003-2.0, Best Practices for Mobile Device Evidence Collection & Preservation, Handling, and Acquisition (version 2.0, 21. august 2025)
- Apple Platform Security, Data Protection
- Android Open Source Project, File-based encryption
Skal du have en smartphone undersøgt i forbindelse med en sag, en tvist eller en tvivl om dens sikkerhed? Kontakt os, før du gør noget med den: vi fortæller dig, hvad du skal gøre med enheden indtil undersøgelsen.